Cum îți securizezi site-ul în Simplenet
Tabul Security al site-ului tău acoperă două lucruri: certificatul SSL/TLS care activează HTTPS și firewallul de aplicații web ModSecurity, care poate bloca la nivel de server cererile ce corespund regulilor de protecție.
Acest ghid acoperă întregul ciclu de viață: emiterea unui certificat gratuit și de încredere de la Let’s Encrypt, instalarea unui certificat personalizat dacă ai cumpărat unul de la un furnizor comercial, forțarea HTTPS și activarea firewallului.
Pentru a deschide tabul, mergi la Websites, selectează site-ul tău și dă clic pe Security în bara de meniu de sus. Meniul lateral oferă SSL certificates și ModSecurity.
Emite un certificat SSL Let’s Encrypt gratuit
Secțiune intitulată „Emite un certificat SSL Let’s Encrypt gratuit”Dacă în coloana CERTIFICATE apare Self signed, site-ul folosește un certificat autosemnat. Acesta criptează traficul, dar nu este de încredere pentru browsere, care afișează un avertisment. Let’s Encrypt oferă un certificat gratuit, de încredere pentru browsere. Enhance încearcă automat emiterea și reînnoirea lui; poți solicita certificatul și din meniu.
1. Asigură-te că domeniul tău este îndreptat către Simplenet
Secțiune intitulată „1. Asigură-te că domeniul tău este îndreptat către Simplenet”Let’s Encrypt verifică faptul că deții domeniul contactând serverul către care acesta este îndreptat. Dacă DNS-ul domeniului tău nu este încă îndreptat către Simplenet, cererea de certificat va eșua.
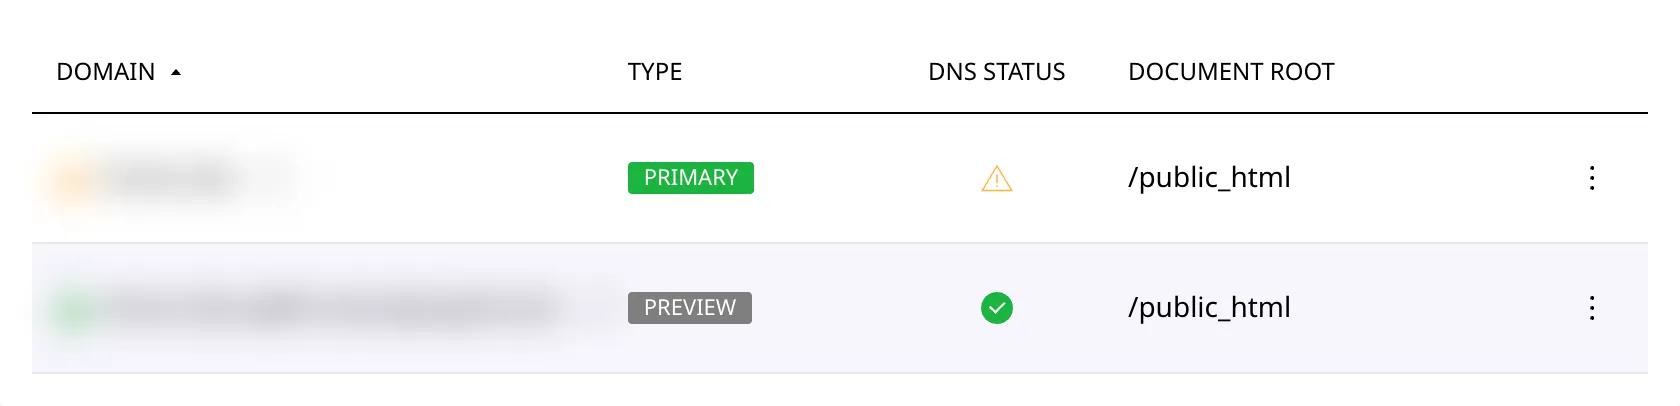
Deschide Domains din meniul site-ului și verifică DNS STATUS pe rândul domeniului:
- Bifă verde: DNS-ul este configurat corect. Continuă.
- Triunghi de avertizare: DNS-ul nu este încă pregătit. Vezi Îndreaptă domeniul către Simplenet, apoi revino aici.
2. Solicită certificatul
Secțiune intitulată „2. Solicită certificatul”În Security, dă clic pe SSL certificates în bara laterală. Vei vedea un tabel cu fiecare domeniu de pe site.
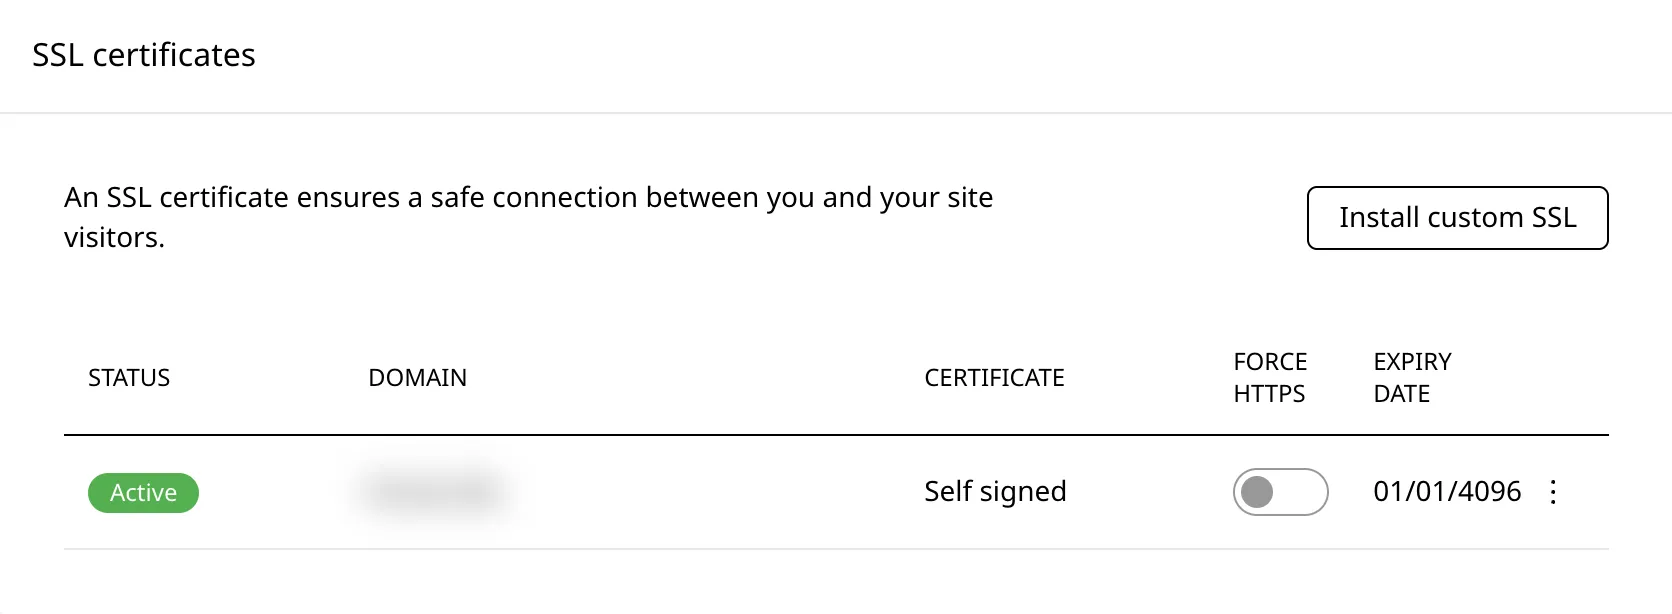
Pe rândul domeniului pe care vrei să îl securizezi:
- Dă clic pe meniul ⋮ de la finalul rândului.
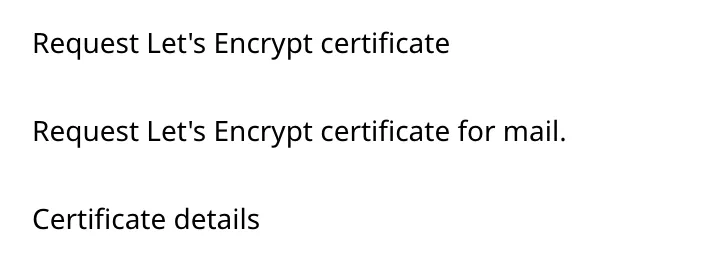
- Alege Request Let’s Encrypt certificate.
Panoul pornește procesul de emitere. După finalizare, verifică CERTIFICATE și EXPIRY DATE. Eticheta verde Active din STATUS nu confirmă singură că certificatul este de încredere; verifică să nu mai apară Self signed. Dacă emiterea eșuează, verifică DNS-ul și mesajul afișat de panou înainte să reîncerci.
SSL pentru email
Secțiune intitulată „SSL pentru email”Pentru a obține un certificat Let’s Encrypt și pentru serviciile tale de email:
- Pe același rând de domeniu, dă clic pe meniul ⋮.
- Alege Request Let’s Encrypt certificate for mail.
După emitere, folosește în clientul de email hostname-ul pentru care certificatul este valid. Vezi setările clientului de email; un certificat valid pentru alt hostname nu elimină avertismentele de conectare.
Vezi detaliile certificatului
Secțiune intitulată „Vezi detaliile certificatului”- În Security → SSL certificates, deschide meniul ⋮ al domeniului.
- Alege Certificate details.
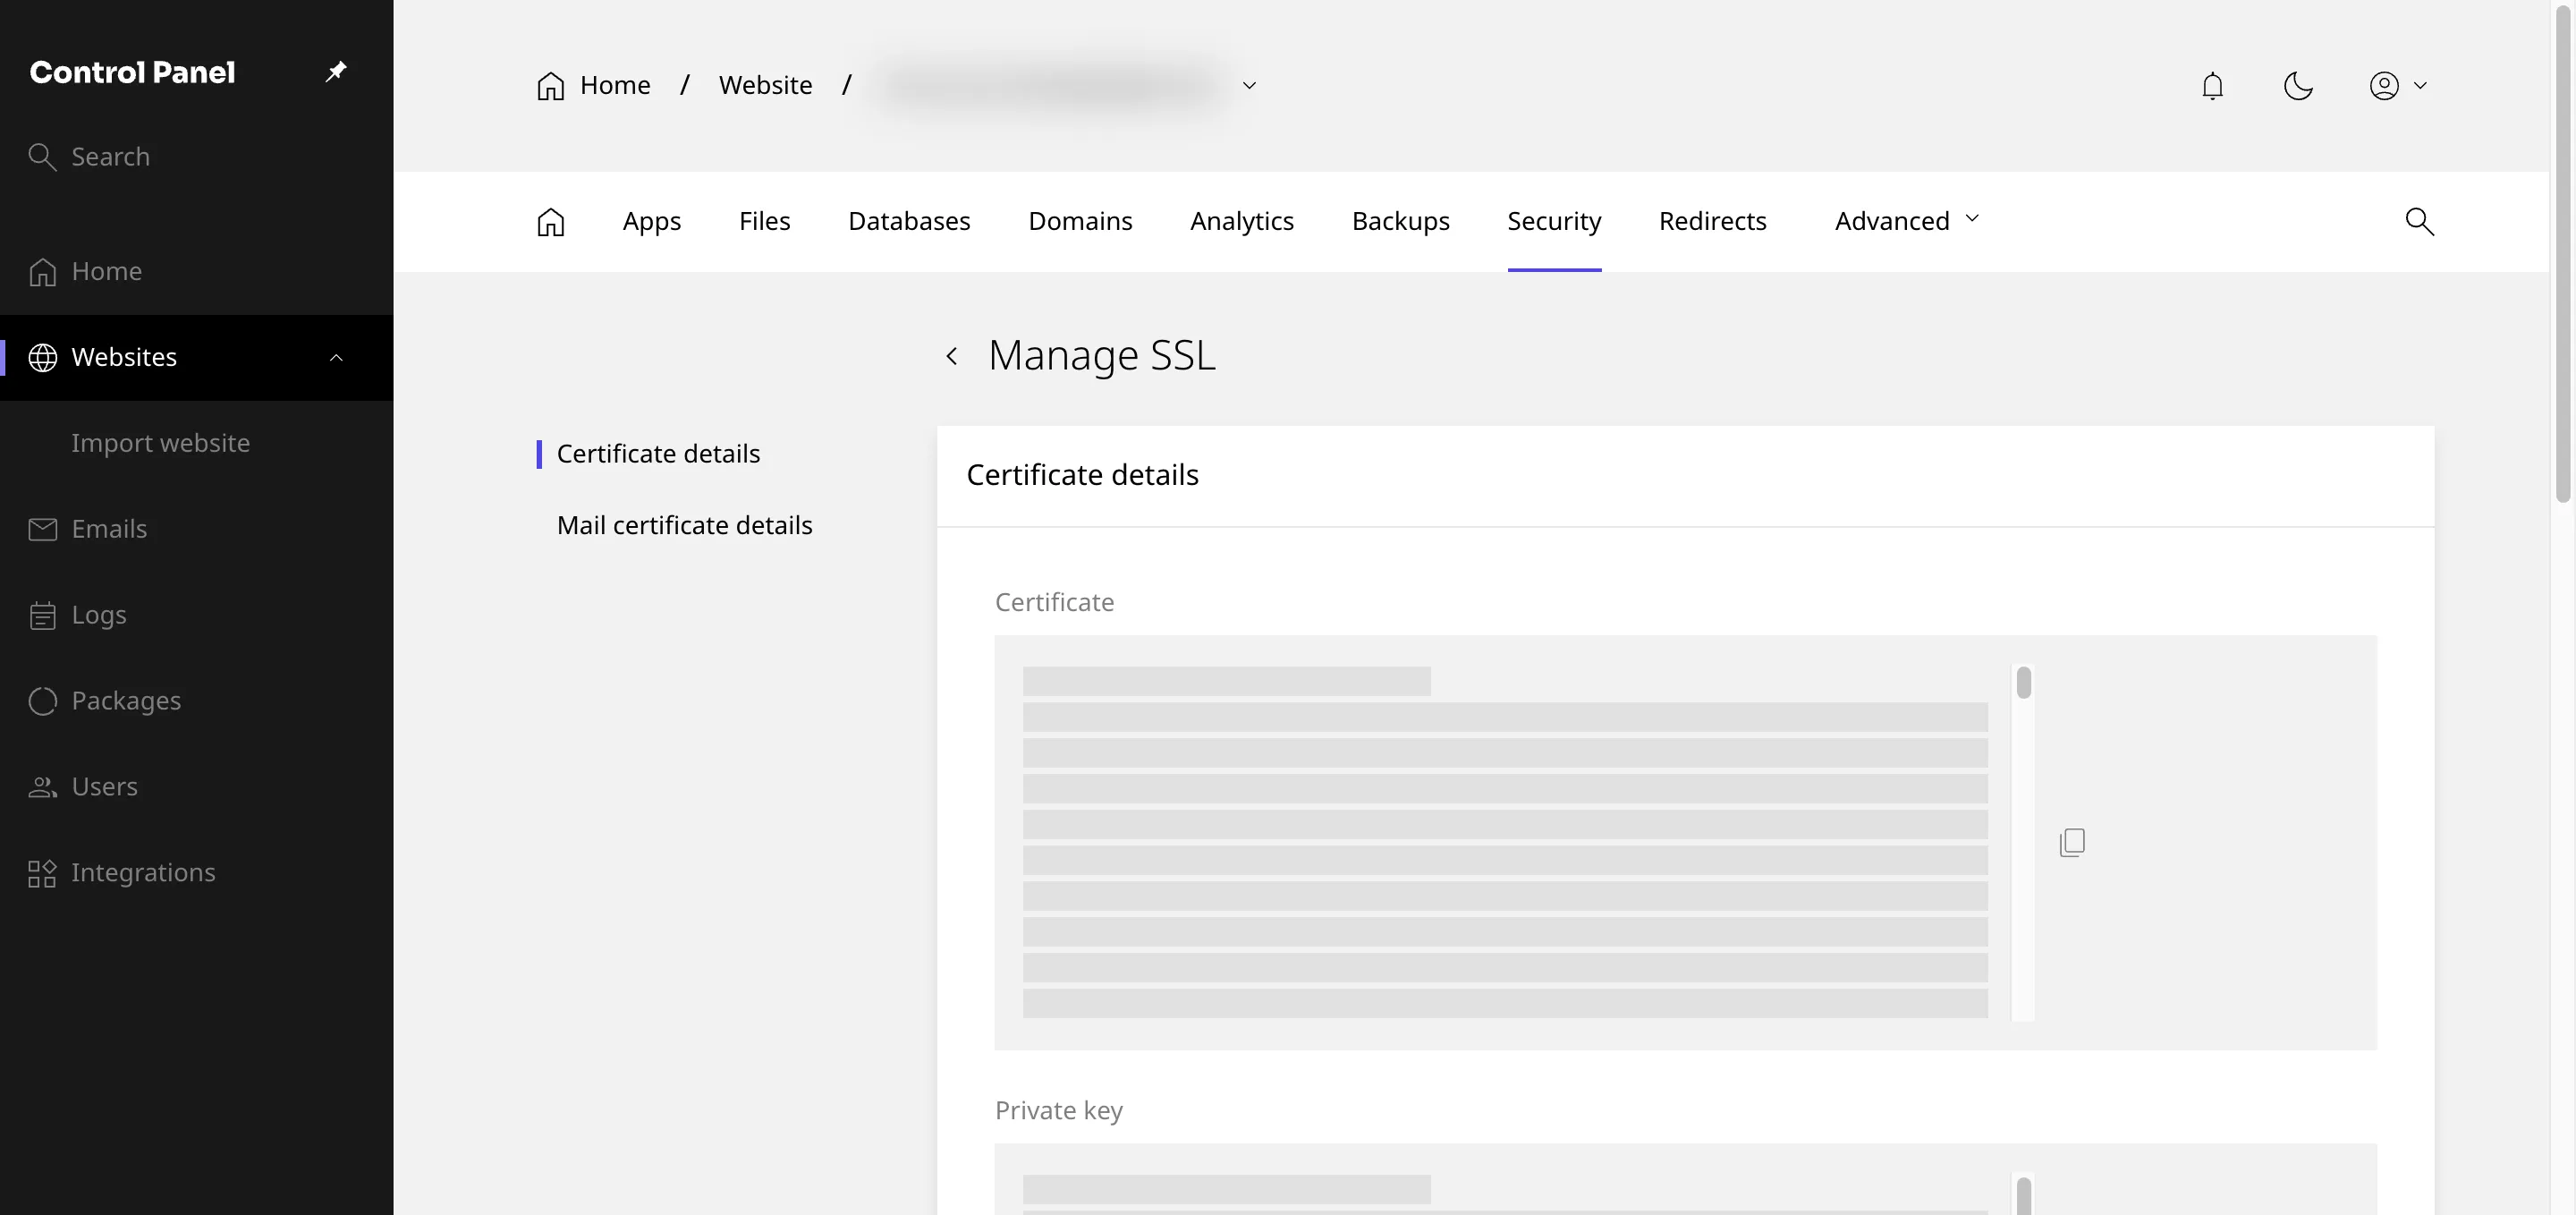
- În pagina Manage SSL, folosește Certificate details pentru site sau Mail certificate details pentru email.
- Pentru a reveni la listă, apasă pe săgeata din stânga titlului Manage SSL.
Pagina afișează câmpurile Certificate și Private key, cu butoane de copiere. Nu copia cheia privată într-un mesaj către suport și nu o include în capturi publice.
Instalează un certificat SSL personalizat
Secțiune intitulată „Instalează un certificat SSL personalizat”Majoritatea site-urilor ar trebui să folosească Let’s Encrypt. Instalează un certificat personalizat doar atunci când există un motiv specific: un certificat emis de departamentul IT al companiei tale, un certificat cu validare extinsă (EV) cumpărat comercial sau un certificat wildcard care acoperă mai multe subdomenii deodată.
De ce ai nevoie
Secțiune intitulată „De ce ai nevoie”Două fragmente de text în format PEM:
- Certificatul (CRT): certificatul semnat, plus orice certificate de lanț / intermediare furnizate de emitent. O achiziție tipică de certificat comercial îți oferă un fișier
.crtși unbundle.crt(intermediar) separat. Combină-le, cu certificatul final primul și lanțul după. - Cheia privată: cheia privată asociată, cu care a fost generat certificatul. Este sensibilă și nu trebuie niciodată distribuită, publicată sau trimisă prin instrumente de chat.
Ambele ar trebui să fie în format PEM, fișiere text care arată ca -----BEGIN CERTIFICATE----- (sau -----BEGIN PRIVATE KEY-----) urmate de conținut base64.
Instalează certificatul
Secțiune intitulată „Instalează certificatul”- În Security, dă clic pe SSL certificates în bara laterală.
- Dă clic pe Install custom SSL în dreapta sus.
- La Domain, alege domeniul căruia i se aplică acest certificat.
- La Certificate (CRT), fie inserezi textul certificatului (inclusiv lanțul, dacă există), fie dai clic pe Upload file pentru a alege un fișier
.crt(sau.pem). - La Private key, inserează sau încarcă fișierul cheii corespunzătoare (
.key). - Dă clic pe Upload.
- Verifică certificatul și data expirării în listă, apoi testează site-ul prin HTTPS.
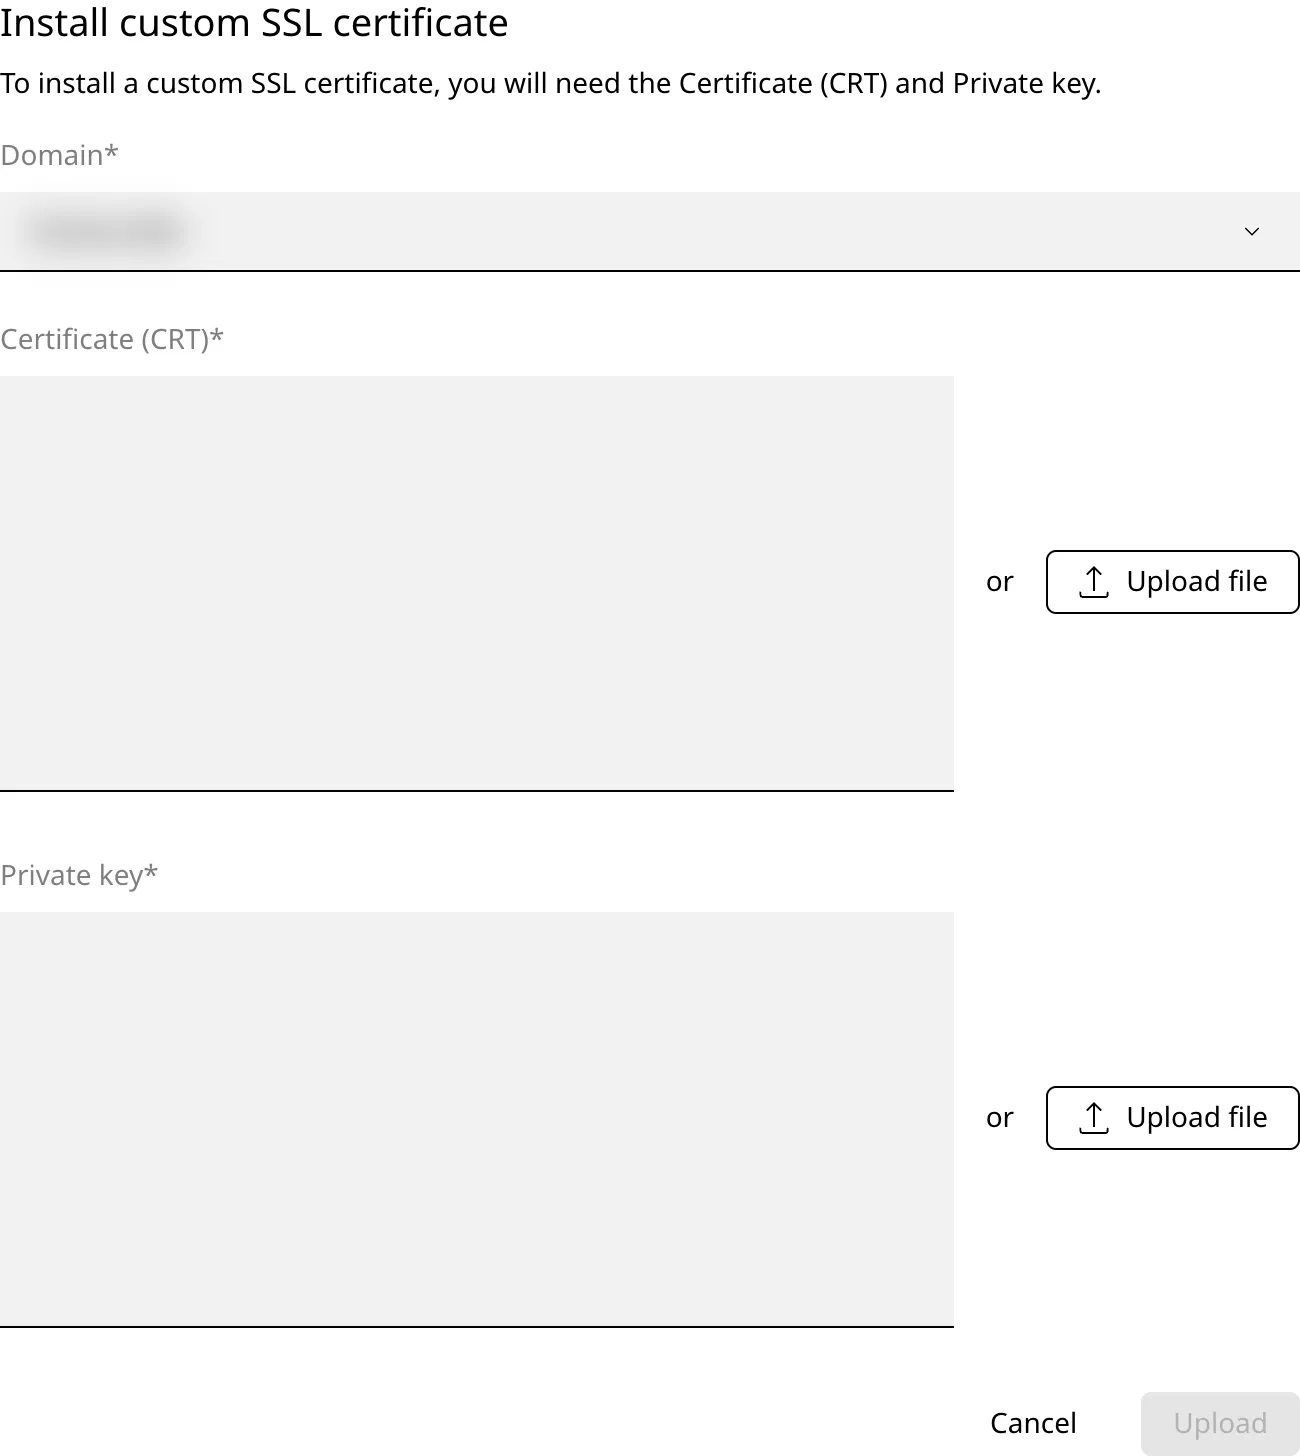
Cancel închide formularul fără să instaleze. Instalarea unui certificat personalizat îl înlocuiește pe cel existent pentru domeniul ales.
Panoul verifică dacă certificatul este bine format, dacă cheia privată se potrivește cu el și dacă acoperă domeniul ales. Dacă vreo verificare eșuează, panoul afișează o eroare. Cauze frecvente: nepotrivire certificat / cheie privată, nepotrivire de domeniu sau un lanț de certificare lipsă (browserele vor marca în continuare certificatul ca nefiind de încredere).
Reînnoire
Secțiune intitulată „Reînnoire”Enhance nu reînnoiește certificatul personalizat la autoritatea care l-a emis. Obține certificatul nou de la emitent și instalează-l din același formular înainte de expirare. Conform documentației Enhance, cu trei zile înainte de expirarea unui certificat personalizat, panoul solicită automat un certificat Let’s Encrypt. Nu te baza pe această cerere pentru reînnoirea certificatului comercial; verifică ce certificat este instalat și data lui de expirare.
Forțează HTTPS
Secțiune intitulată „Forțează HTTPS”Odată ce un certificat de încredere este instalat, Let’s Encrypt sau personalizat, Force HTTPS redirecționează accesările de la http://domeniultau.com la https://domeniultau.com.
- Deschide Security → SSL certificates.
- Identifică domeniul și verifică certificatul și data de expirare. Nu activa redirecționarea bazându-te doar pe un certificat Self signed.
- Activează comutatorul FORCE HTTPS de pe rândul domeniului.
- Deschide adresa
http://a site-ului în browser și verifică redirecționarea lahttps://, fără avertismente de certificat.
Dacă apare o buclă de redirecționare, verifică setările HTTPS ale aplicației și ale proxy-ului folosit sau contactează suportul. Nu ignora avertismentele de certificat ale browserului.
Activarea redirecționării nu emite un certificat și nu repară un certificat expirat. Rezolvă mai întâi problema certificatului.
Firewallul de aplicații web ModSecurity
Secțiune intitulată „Firewallul de aplicații web ModSecurity”ModSecurity inspectează traficul HTTP și poate bloca cererile care corespund regulilor de securitate configurate pe server. Păstrează-l activ pentru domeniile site-ului.
Ce detectează ModSecurity
Secțiune intitulată „Ce detectează ModSecurity”Detecțiile depind de regulile active pe server. Printre tiparele pe care un set de reguli le poate identifica se numără:
- Injecție SQL (
' OR 1=1 --și variante similare). - Payload-uri XSS în parametrii URL.
- Traversare de directoare (
../../etc/passwd). - User-Agents cunoscuți ca scanere.
- Tentative de exploatare a vulnerabilităților aplicațiilor web.
În funcție de reguli și de modul de funcționare, ModSecurity poate înregistra sau bloca o cerere suspectă. Nu detectează toate atacurile și nu înlocuiește actualizarea aplicației.
Activează ModSecurity
Secțiune intitulată „Activează ModSecurity”- În Security, dă clic pe ModSecurity în bara laterală.
- Pagina arată un tabel cu fiecare domeniu de pe site, cu un comutator lângă fiecare.
- Activează comutatorul pentru domeniile pe care vrei să le protejezi.
- Verifică dacă panoul afișează starea activă, apoi testează paginile și formularele site-ului.
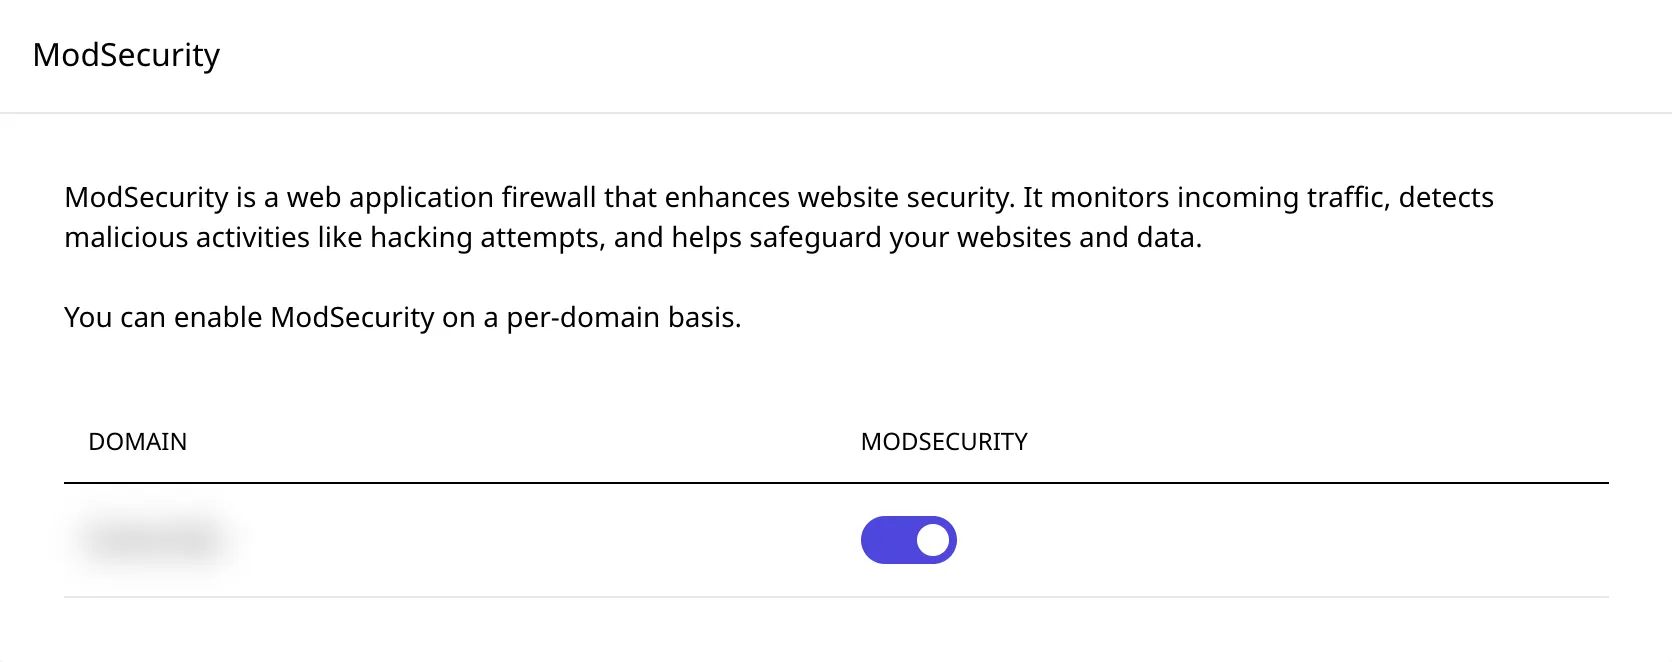
Comutatorul activ este violet, cu indicatorul în dreapta. În acest ecran nu instalezi și nu editezi reguli. Configurația ModSecurity se administrează la nivelul serverului.
Când să îl dezactivezi (temporar)
Secțiune intitulată „Când să îl dezactivezi (temporar)”Uneori ModSecurity blochează acțiuni legitime:
- Formularul de administrare al unui plugin WordPress este blocat pentru că corpul cererii POST se potrivește cu o semnătură de atac.
- Un instrument anume pe care îl folosești (un scanner de securitate, un plugin de backup, un script de deployment) declanșează WAF-ul.
- Propriul tău flux de dezvoltare implică o cerere neobișnuită care este blocată.
Contactează suportul pentru a verifica blocarea înainte să reduci protecția. Dacă este necesară o dezactivare temporară:
- Deschide Security → ModSecurity și identifică domeniul afectat.
- Oprește numai comutatorul acelui domeniu și reîncearcă acțiunea legitimă.
- Reactivează ModSecurity imediat după verificare și confirmă că indicatorul este din nou în dreapta, pe fundal violet.
Securitatea este stratificată
Secțiune intitulată „Securitatea este stratificată”ModSecurity prinde atacurile generice care lovesc orice site orientat spre public. Nu este un înlocuitor pentru:
- Menținerea actualizată a WordPress, pluginurilor și temelor. Vezi Administrează WordPress cu Toolkit.
- Parole puternice și unice pe fiecare cont (administrator, FTP, SSH, conturi de email).
- HTTPS forțat peste tot: descris mai sus.
- Backupuri regulate. Vezi Administrează backupurile.
Fiecare strat acoperă o categorie diferită de risc. Împreună, reduc semnificativ suprafața de atac.