Scanează și verifică evenimentele din cPGuard
cPGuard este unealta de securitate din grupul Security al cPanel. În Home vezi un rezumat al evenimentelor recente. Pentru detalii, folosește filele Virus Scanner, CMS Threats, WAF și Bot Attacks. Un număr din tabloul de bord nu dovedește, singur, că site-ul a fost compromis.
Pornește o scanare
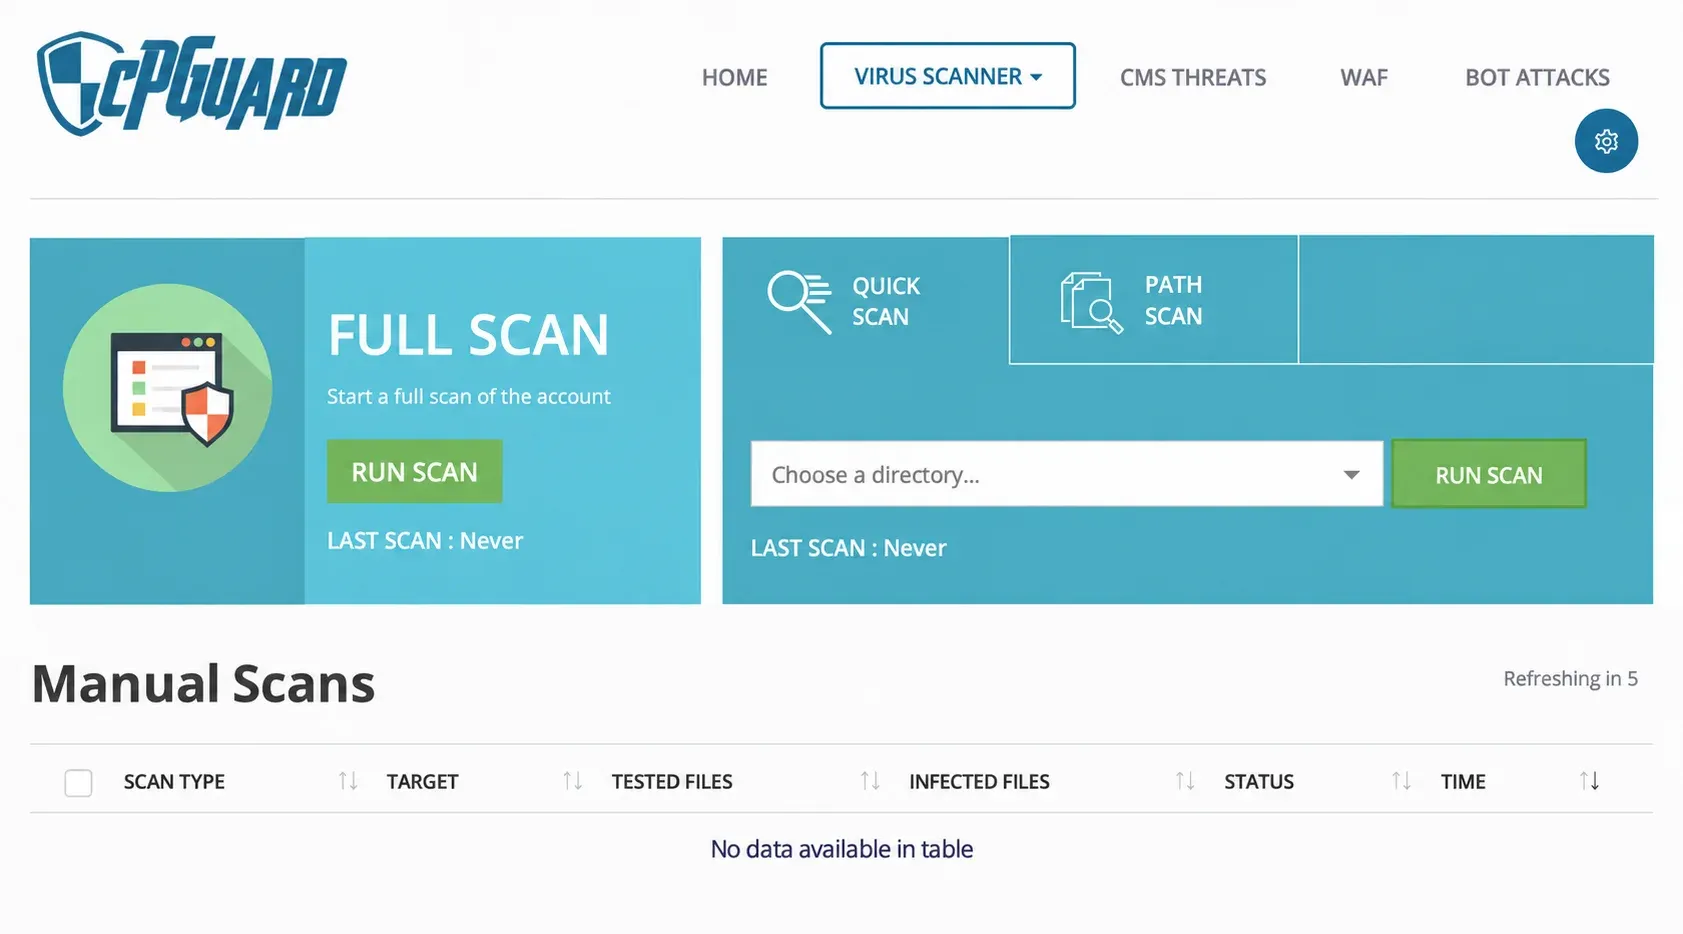
Secțiune intitulată „Pornește o scanare”- Deschide cPGuard → Virus Scanner → Manual Scan.
- Alege Full Scan pentru toate fișierele din cont, Quick Scan pentru un director selectat sau Path Scan pentru o cale absolută pe care o cunoști.
- Apasă Run Scan în cardul ales. O scanare completă poate dura mai mult decât una limitată la un director.
- Urmărește Manual Scans: tabelul arată tipul, ținta, numărul de fișiere verificate, fișierele infectate raportate și starea scanării. Nu lansa o a doua scanare doar pentru că prima nu s-a încheiat imediat.
Verifică jurnalele scanerului
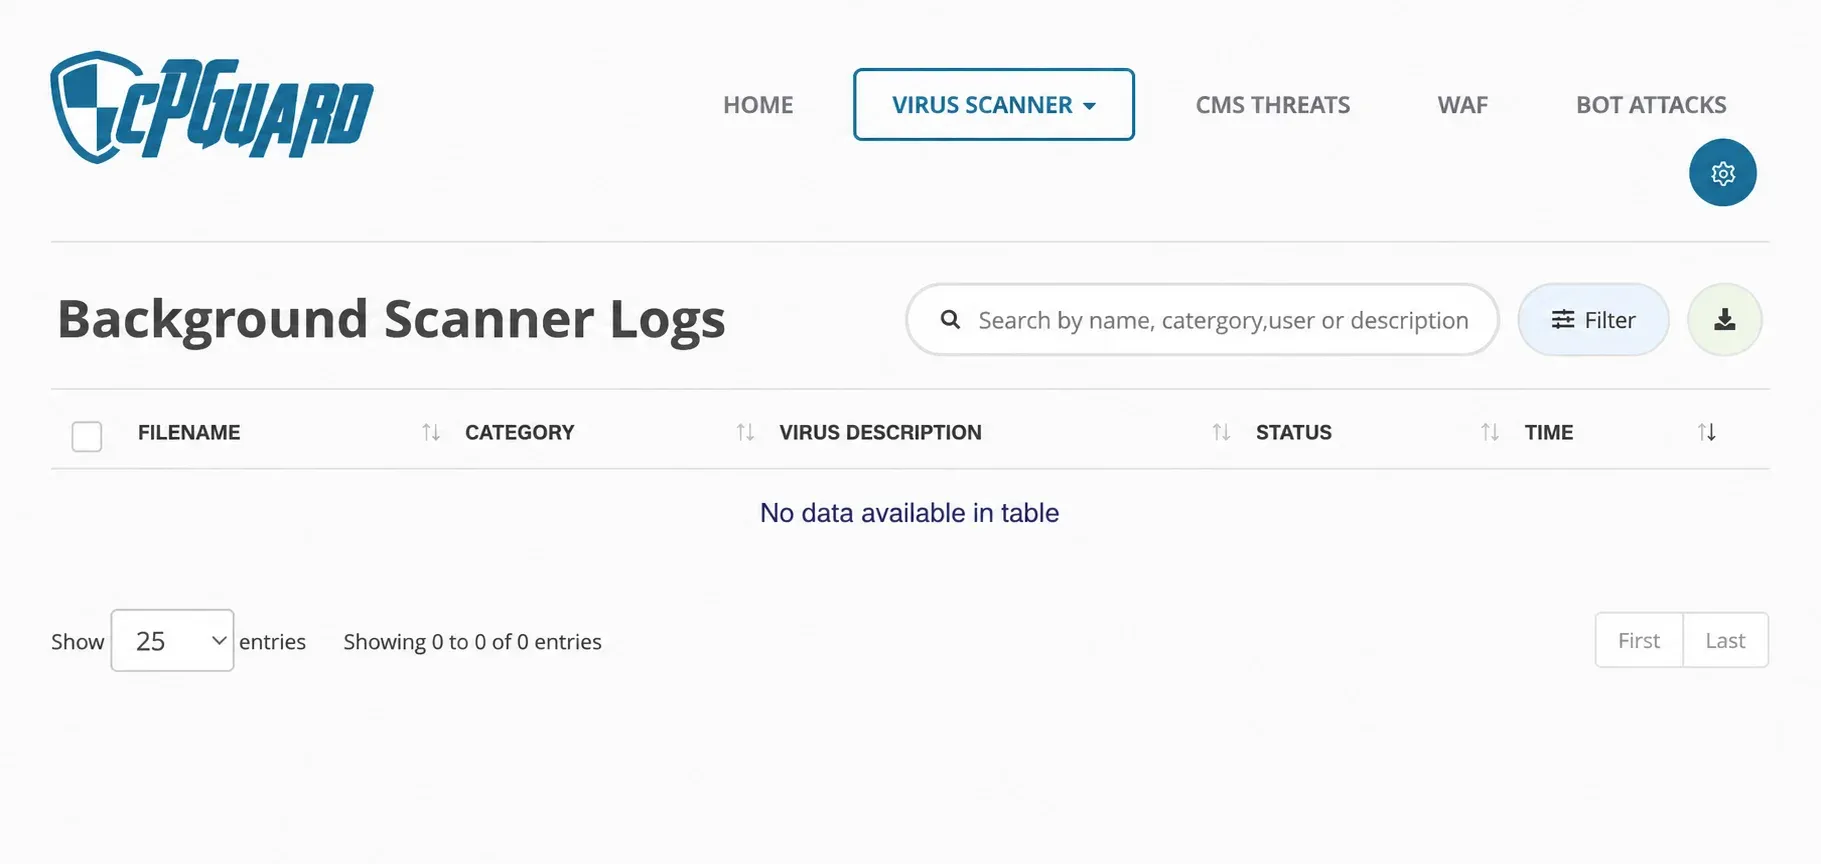
Secțiune intitulată „Verifică jurnalele scanerului”În Virus Scanner → Scanner Logs găsești Background Scanner Logs. Caută după numele fișierului, categorie, utilizator sau descriere; folosește Filter pentru a restrânge rezultatele. Când există intrări, verifică numele fișierului, categoria, descrierea detecției, starea și ora. Lista poate fi goală chiar dacă nu ai pornit încă o scanare manuală; istoricul scanărilor manuale este afișat separat în Manual Scans.
Verifică CMS Threats
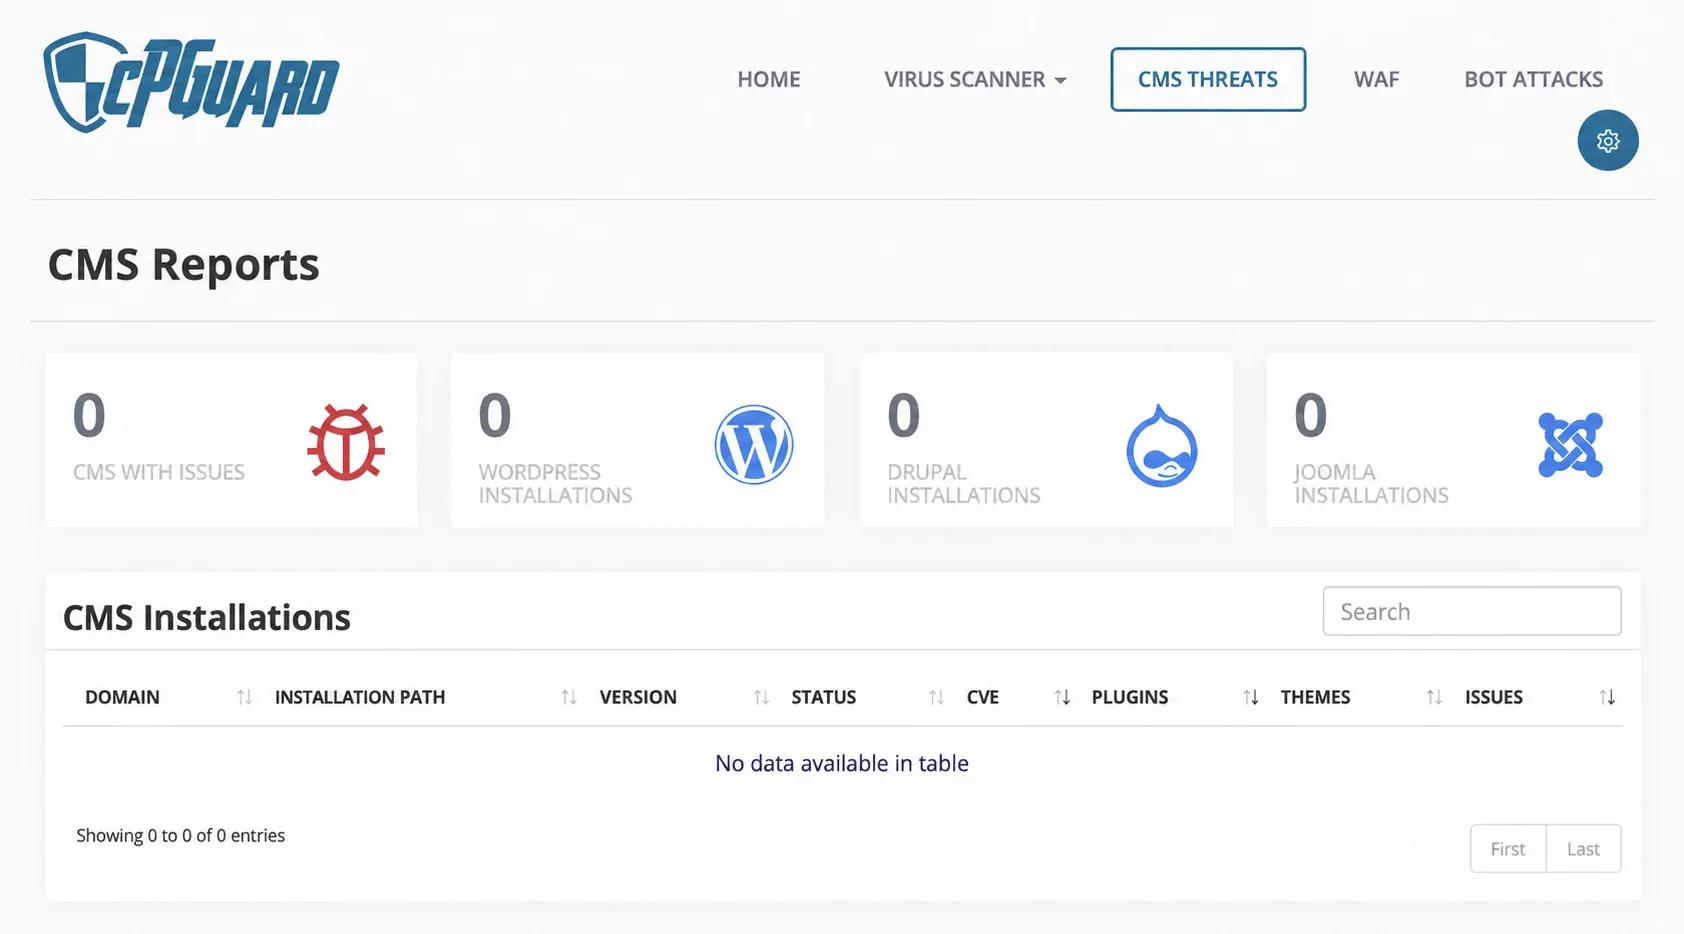
Secțiune intitulată „Verifică CMS Threats”Deschide CMS Threats pentru rezumatul riscurilor CMS și tabelul CMS Installations. Dacă apar instalări, verifică domeniul, calea, versiunea, starea, CVE-urile și problemele indicate pentru pluginuri sau teme. Confirmă versiunea și componenta afectată înainte să actualizezi sau să înlocuiești fișiere. Un tabel gol arată doar că această filă nu are instalări de afișat în acel moment.
Verifică evenimentele WAF
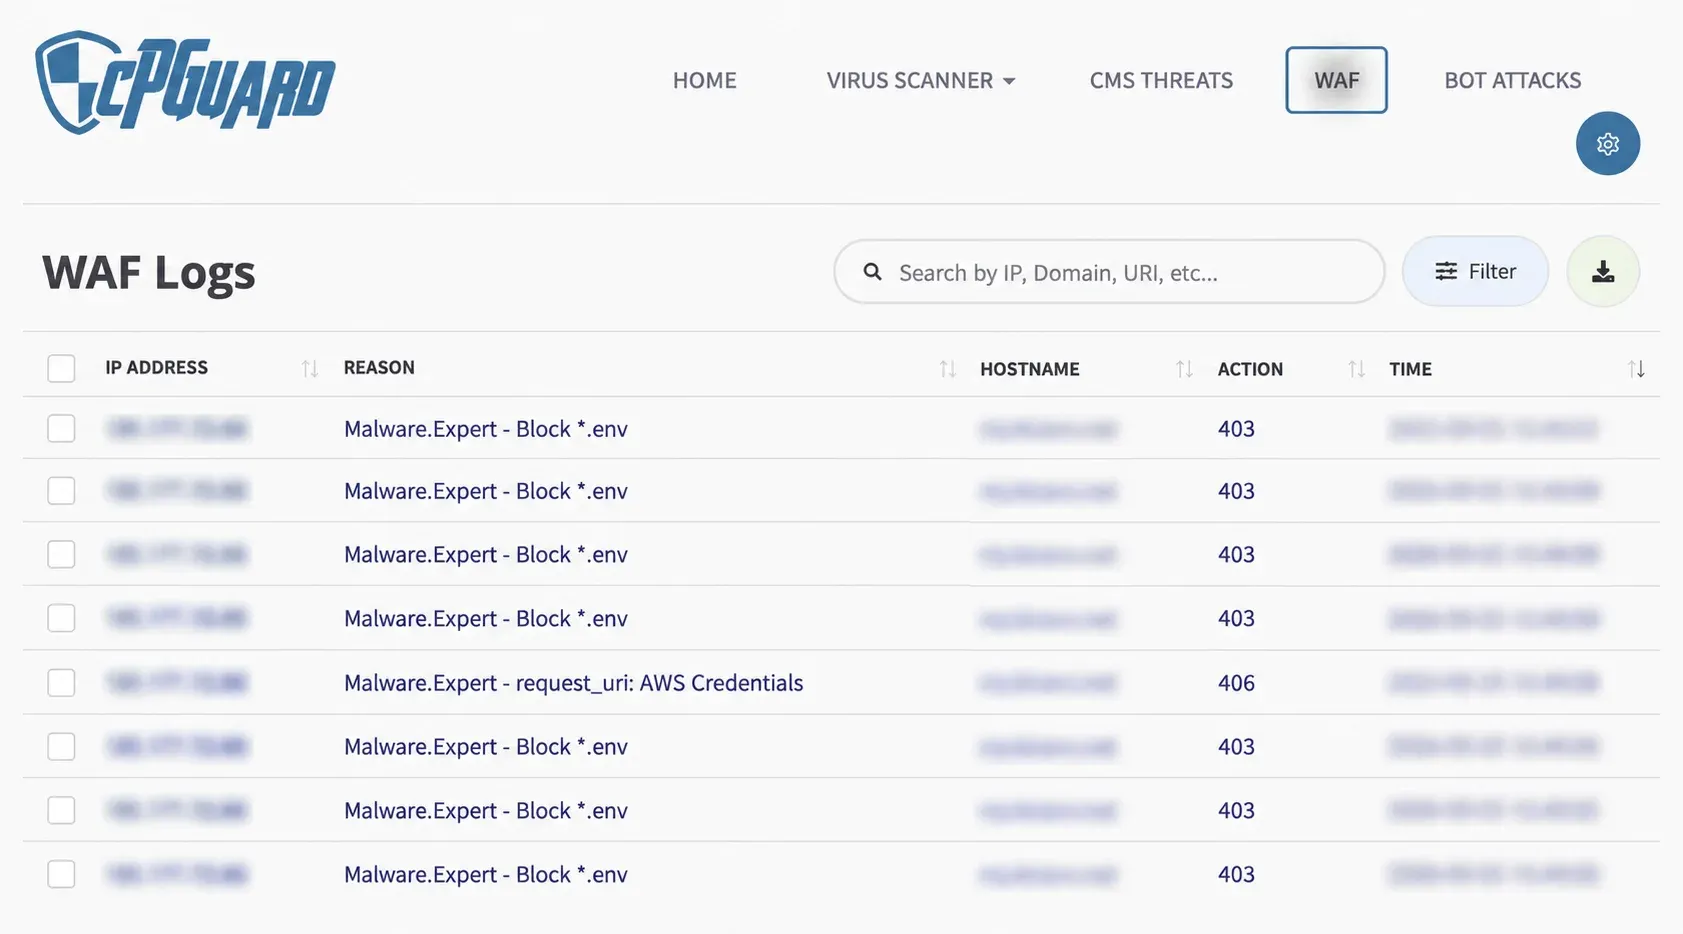
Secțiune intitulată „Verifică evenimentele WAF”În WAF, folosește căutarea după IP, domeniu sau URI ori butonul Filter pentru a găsi cererile relevante. În WAF Logs, citește Reason împreună cu Action și ora evenimentului. Dacă un vizitator legitim primește o eroare, notează ora aproximativă și acțiunea afișată, apoi trimite aceste detalii suportului. O cerere blocată nu înseamnă automat că site-ul a fost infectat.
Verifică Bot Attacks
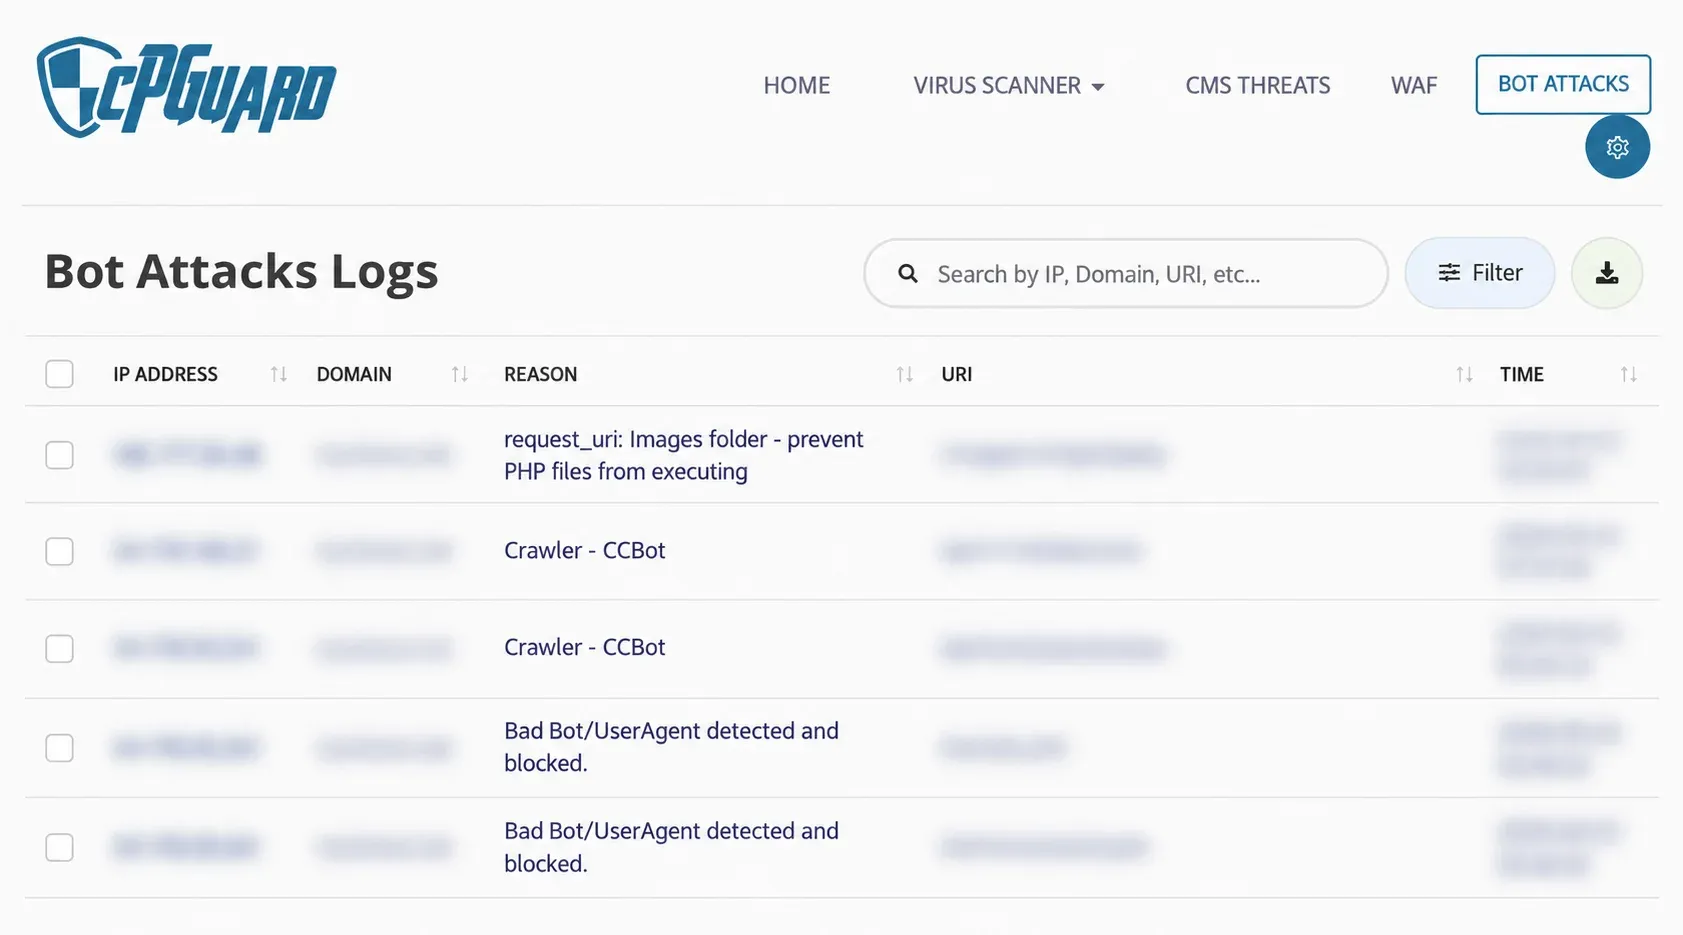
Secțiune intitulată „Verifică Bot Attacks”Fila Bot Attacks arată cererile automate detectate. Caută după IP, domeniu sau URI ori aplică Filter. Compară Reason, URI-ul și ora cu problema pe care o investighezi. Un crawler sau o cerere blocată în jurnal nu necesită, de la sine, o schimbare a site-ului.
Ce faci dacă apare o detecție
Secțiune intitulată „Ce faci dacă apare o detecție”Notează calea fișierului, descrierea detecției și ora. Compară fișierul cu o copie curată a componentei din care face parte. Înainte să ștergi, să pui în carantină sau să dezactivezi un fișier, verifică dacă ai un backup restaurabil: un fișier necesar poate opri site-ul dacă îl elimini.
Pentru un fișier din nucleul WordPress, o temă sau un plugin activ, deschide un tichet de suport și include detecția și calea fișierului, fără parole ori tokenuri. După remediere, actualizează componentele afectate, schimbă parolele conturilor care ar fi putut fi compromise și repetă scanarea. Înlăturarea fișierului fără identificarea căii de acces poate permite reinfectarea.