Istoricul modificărilor platformei Simplenet
Actualizări și îmbunătățiri ale platformei Simplenet. Cele mai noi intrări sunt în partea de sus.
Noiembrie 2026: Drop One gratuit și Drop Five pentru cinci site-uri
Secțiune intitulată „Noiembrie 2026: Drop One gratuit și Drop Five pentru cinci site-uri”Drop One este gratuit pentru un site, în cadrul ofertei promoționale. Drop Five costă 60 €/an plus TVA pentru până la cinci site-uri. Vezi publicarea și plata pe Simplenet Drop.
Noiembrie 2026: Webmail actualizat și publicare din GitHub mai rapidă
Secțiune intitulată „Noiembrie 2026: Webmail actualizat și publicare din GitHub mai rapidă”Roundcube (interfața de webmail) a fost actualizat la versiunea 1.6.20. Am remediat și o problemă rară în care actualizarea automată a Roundcube se bloca și împiedica configurarea webmailului pentru domeniile noi.
Publicare din GitHub. După o publicare automată la push, site-ul este repornit imediat, așa că modificările din repository apar pe site fără întârziere.
Instalare WordPress. Când instalezi WordPress din panou, pluginurile preinstalate se instalează acum unul după altul, nu simultan. Instalarea este mai fiabilă.
Nginx pe VPS. VPS-urile configurate cu Nginx primesc versiunea stabilă 1.30.6.
Octombrie 2026: Corecții PHP pentru două vulnerabilități critice
Secțiune intitulată „Octombrie 2026: Corecții PHP pentru două vulnerabilități critice”Pe 21 octombrie, echipa PHP a lansat neprogramat corecții pentru două vulnerabilități critice, CVE-2026-109618 și CVE-2026-109619, ambele cu scor CVSS 9.2 și ambele permițând execuție de cod la distanță fără autentificare. Nu sunt probleme de WordPress sau de pluginuri, ci de interpretorul PHP.
Am instalat pachetele corectate pe toate serverele, în aceeași zi cu lansarea oficială, cu repornirea PHP:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Pe platforma premium firewallul nostru de aplicații web blochează cererile care transportă câmpul PHP_SESSION_UPLOAD_PROGRESS, una dintre rutele folosite în aceste atacuri. Setarea session.upload_progress.enabled din php.ini este acum dezactivată implicit, dacă nu ai definit tu o valoare la nivel de site.
Versiunile PHP mai vechi, pe platforma premium. Corecțiile pentru PHP 7.4, 8.0 și 8.1 au fost instalate pe 22 octombrie, iar cele pentru PHP 5.6, 7.0, 7.1, 7.2 și 7.3 pe 24 octombrie. Sunt corecții aduse în versiuni ieșite din suport, așa că numărul afișat nu se schimbă: un site pe PHP 7.4 arată în continuare 7.4.33. Pe 24 octombrie am actualizat și biblioteca Brotli din extensia PHP Brotli, pentru vulnerabilitatea CVE-2026-111497, pe PHP 7.0 până la 8.5.
Pe platforma cPanel sunt active reguli de WAF pentru aceleași atacuri, iar pe serverele shared sunt securizate toate versiunile de PHP instalate, de la 5.4 până la 8.5. Corecțiile pentru versiunile ieșite din suport au venit de la CloudLinux și au păstrat numele de versiune vechi, deci numărul afișat în cPanel sau în phpinfo() nu se schimbă — site-ul este patch-uit chiar dacă vezi tot, de exemplu, 7.4.33.
Nu este nevoie de nicio acțiune. Explicația completă a celor două vulnerabilități: Vulnerabilitățile critice din PHP.
Octombrie 2026: Publicare din GitHub și procese worker
Secțiune intitulată „Octombrie 2026: Publicare din GitHub și procese worker”Publicare din GitHub. Îți poți conecta contul GitHub și publica un repository, public sau privat, direct pe un site de producție sau de staging, nou ori existent. Publicarea poate fi manuală sau automată, la fiecare push. O pornești din fluxul de adăugare a unui site, din conexiunea la nivel de cont sau din secțiunea GitHub a site-ului.
Procese worker. Pe VPS, site-urile pot rula acum procese worker în fundal, pentru PHP, Node.js, Laravel, site-uri statice sau aplicații proprii (de exemplu un runtime Rust sau Go). Secțiunea Worker Processes din panoul site-ului înlocuiește vechea secțiune Node.js. Pachetele Business, Publisher și eCommerce nu includ procese worker.
Redenumiri. Secțiunea Users din bara laterală se numește acum Team, iar Packages se numește Subscriptions. Conținutul lor rămâne același. Vezi Utilizatori.
Operațiunile din panoul site-ului sunt și mai rapide, iar instalarea WordPress acceptă acum parole care conțin apostrof.
Octombrie 2026: Simplenet Drop pentru site-uri statice
Secțiune intitulată „Octombrie 2026: Simplenet Drop pentru site-uri statice”Am lansat Simplenet Drop, un serviciu separat pentru site-uri statice: HTML, CSS, JavaScript și resurse, fără PHP, baze de date sau email pe domeniu.
Încarci folderul site-ului, fișierele sau o arhivă ZIP pe drop.simplenet.ro și primești imediat un link public, gratuit și fără cont, valabil 60 de minute. Publicarea permanentă se face din contul Drop, cu conectarea unui domeniu propriu și SSL inclus. Vezi planurile și oferta promoțională actuală.
Drop are cont și plată proprii, separate de zona de client, cu autentificare prin link primit pe email. Ghidul complet: Simplenet Drop.
Septembrie 2026: Webmail actualizat și utilizare afișată mai rapid
Secțiune intitulată „Septembrie 2026: Webmail actualizat și utilizare afișată mai rapid”Roundcube (interfața de webmail) a fost actualizat la versiunea 1.6.18.
Spațiul folosit de fiecare site este acum calculat în paralel și apare imediat în lista de servicii, fără întârzierea de dinainte.
Septembrie 2026: Mai multe limbi în panoul de control
Secțiune intitulată „Septembrie 2026: Mai multe limbi în panoul de control”Panoul de control include acum pachete de limbă suplimentare și actualizări ale celor existente. Dacă preferi să lucrezi într-o altă limbă decât engleza, verifică setarea de limbă din cont.
Disponibile nou (beta): slovenă, chineză tradițională (Taiwan).
Traduceri actualizate: poloneză, daneză, ebraică, portugheză, vietnameză.
Aceste pachete acoperă interfața panoului de control. Documentația de pe acest site rămâne în română.
August 2026: Încărcări SVG mai sigure și mentenanță PHP
Secțiune intitulată „August 2026: Încărcări SVG mai sigure și mentenanță PHP”Fișierele SVG încărcate prin panoul de control sunt acum verificate pentru JavaScript încorporat înainte de a fi acceptate. Astfel scade riscul ca un SVG malițios să ruleze în browser dacă este deschis direct.
Am aplicat și cele mai recente pachete PHP de securitate și stabilitate pe toată platforma:
- PHP 8.5.10
- PHP 8.4.25
- PHP 8.3.33
- PHP 8.2.33
Nu este nevoie de nicio acțiune. Site-urile rămân pe versiunea PHP curentă; pachetele se aplică la următoarea repornire a serviciului PHP pentru site.
Iulie 2026: DMARC implicit pe zonele DNS noi
Secțiune intitulată „Iulie 2026: DMARC implicit pe zonele DNS noi”Zonele DNS noi create pentru site-urile tale includ acum o înregistrare DMARC implicită cu politica p=none. Este un punct de pornire doar de monitorizare: serverele de mail destinatare încep să raporteze tentativele de spoofing, fără să respingă încă mesajele.
Poți edita înregistrarea din tab-ul Domenii, la Înregistrări DNS, când ești gata să înăsprești politica. Zonele existente rămân neschimbate; doar zonele noi primesc valoarea implicită.
Iulie 2026: Push live pentru staging și unelte pentru dezvoltatori
Secțiune intitulată „Iulie 2026: Push live pentru staging și unelte pentru dezvoltatori”Câteva îmbunătățiri la gestionarea zilnică a site-urilor:
Push live. Când publici un site de staging live, sarcinile cron și setarea IonCube sunt acum copiate odată cu site-ul. Anterior trebuiau reconfigurate manual.
Sarcini cron prin SSH. În Unelte pentru dezvoltatori, poți permite editarea sarcinilor cron din SSH (sau din orice proces care rulează în containerul site-ului). Util dacă gestionezi programările din linia de comandă, nu doar din panou. Vezi Sarcini cron și Acces SSH.
Quick Links. Panoul site-ului include acum o secțiune Quick Links pentru acțiunile frecvente.
Webmail. Roundcube (interfața de webmail) a fost actualizat pe linia 1.6.x.
Iunie 2026: Limite de upload mai mari și clonare mai fiabilă
Secțiune intitulată „Iunie 2026: Limite de upload mai mari și clonare mai fiabilă”Limitele implicite de upload PHP (post_max_size și upload_max_filesize) sunt acum 1000M când nu este setată o limită personalizată pe site. Încărcările mari de media în WordPress e mai puțin probabil să eșueze doar din cauza dimensiunii.
Clonarea și search-and-replace-ul de staging setează acum explicit siteurl și home în WordPress, ceea ce evită clonele stricate când există un cache de obiecte. Mesajele de eroare la eșecurile de clonare și push-live sunt mai clare. Butonul wp-admin din panoul site-ului deschide instalarea din public_html înaintea instalărilor de pe domenii addon.
Mai 2026: Containere de site întărite
Secțiune intitulată „Mai 2026: Containere de site întărite”Am restrâns și mai mult ce este vizibil în interiorul containerului izolat al fiecărui site. Binarele setuid cunoscute sunt ascunse din mediul containerului, ceea ce îngustează suprafața de atac dacă un CMS sau un plugin este compromis.
Pachetele Nginx de pe platformă au fost actualizate și ele pentru a remedia CVE-uri recente.
Aceste schimbări sunt active pe toată rețeaua. Nu trebuie să întreprinzi nicio acțiune.
Mai 2026: Baze de date, backupuri și manager de fișiere mai clare
Secțiune intitulată „Mai 2026: Baze de date, backupuri și manager de fișiere mai clare”Îmbunătățiri mici în panoul de control care fac munca de zi cu zi mai rapidă:
- Buton phpMyAdmin pe fiecare bază de date din listă, plus îndrumări de conectare pe pagina bazelor de date.
- Dimensiunea bazei de date afișată în lista de backupuri.
- Rădăcinile documentelor marcate cu o iconiță glob în managerul de fișiere.
Vezi Baze de date și Backupuri.
Aprilie 2026: Extensii PHP care rezistă la migrări
Secțiune intitulată „Aprilie 2026: Extensii PHP care rezistă la migrări”În Unelte pentru dezvoltatori → PHP, extensiile built-in sunt acum listate alături de cele pe care le poți activa sau dezactiva. Extensiile pe care le activezi rămân active după o migrare de server. Când schimbi versiunea PHP, extensiile incompatibile sunt dezactivate automat, ca site-ul să nu pornească cu o combinație stricată.
Detalii: Versiune PHP.
Ianuarie 2026: Restaurare fișiere individuale dintr-un backup
Secțiune intitulată „Ianuarie 2026: Restaurare fișiere individuale dintr-un backup”Poți acum restaura fișiere sau foldere specifice dintr-un backup al site-ului, fără să readuci întregul site la starea anterioară.
În Backupuri, deschide Restaurare → Personalizat, apoi bifează doar fișierele de care ai nevoie. Restul site-ului rămâne așa cum este. Util când un singur fișier de temă, plugin sau upload a fost suprascris, iar restul este în regulă.
Ghid complet: Restaurare personalizată.
Ianuarie 2026: Scurtătură de staging și dimensiuni de site mai clare
Secțiune intitulată „Ianuarie 2026: Scurtătură de staging și dimensiuni de site mai clare”Clonează pe staging este disponibil din zona principală a panoului site-ului, deci pornirea unei copii de staging cere mai puține clickuri. Vezi Site-uri de staging.
Valori PHP implicite. Pe PHP 8.5, imagick este activat implicit. Pe PHP 8.4 și 8.5, modulul IMAP este activat implicit (site-uri noi și existente).
Afișarea utilizării. Dimensiunile bazelor de date apar în lista de baze de date. Dimensiunea site-ului include acum directorul principal, bazele de date și emailul, nu doar fișierele.
Decembrie 2025: PHP 8.5 disponibil pe platforma premium
Secțiune intitulată „Decembrie 2025: PHP 8.5 disponibil pe platforma premium”PHP 8.5 este implementat și disponibil pe platforma noastră de găzduire premium, inclusiv VPS.
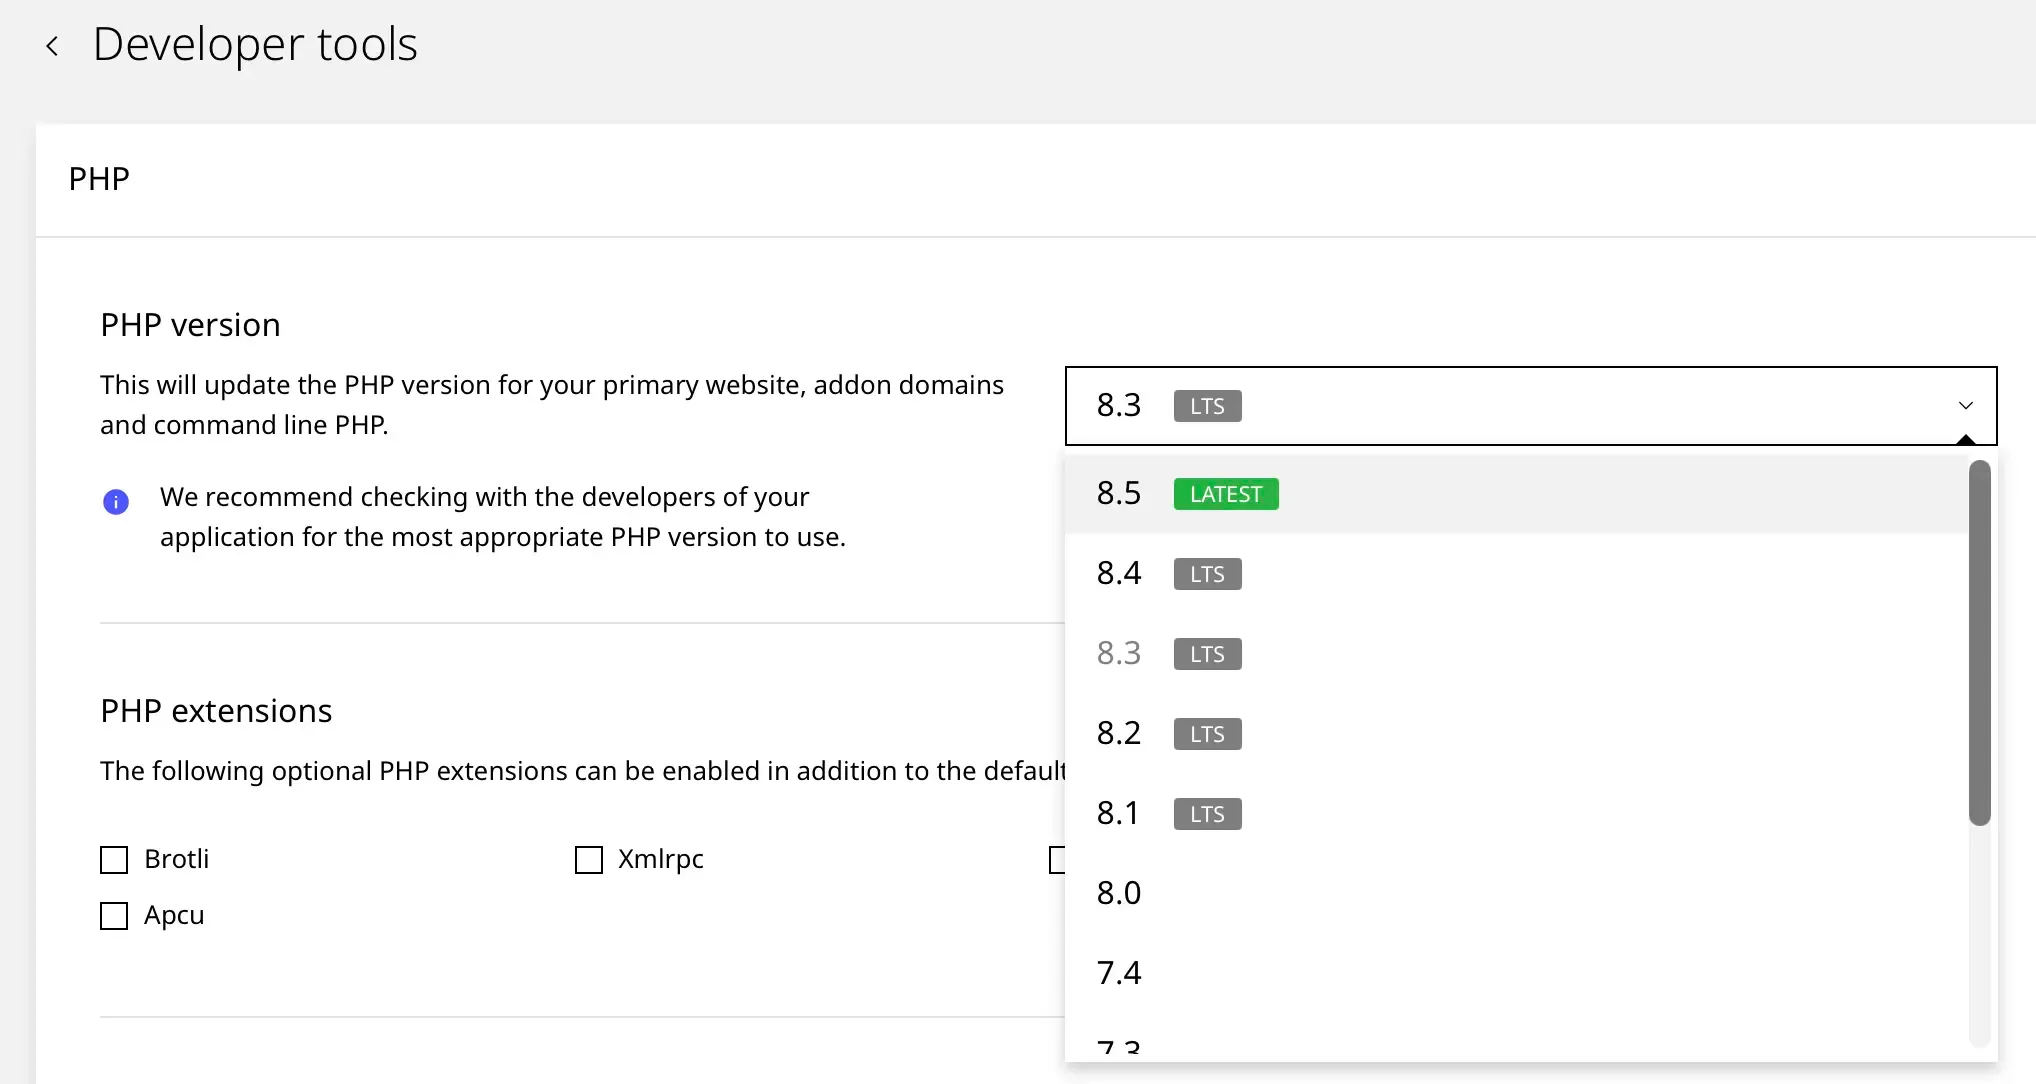
Noiembrie 2025: Upgrade la AMD EPYC Gen 4 și 5
Secțiune intitulată „Noiembrie 2025: Upgrade la AMD EPYC Gen 4 și 5”Fideli angajamentului nostru de a rămâne la vârf, anunțăm un nou ciclu de reînnoire hardware. Am început procesul de migrare a întregii platforme de găzduire către cea mai nouă generație de servere, alimentate de procesoare AMD EPYC Gen 4 (“Genoa”) și Gen 5 (“Turin”).
Suport RAM DDR5. Noile noastre servere folosesc RAM DDR5, care oferă o lățime de bandă a memoriei semnificativ mai mare și viteze mai rapide decât generația anterioară DDR4. Într-un mediu optimizat pentru WordPress, unde interogările bazei de date (MariaDB) și cache-ul de obiecte (Redis) sunt esențiale, o memorie mai rapidă se traduce direct prin procesare de date mai receptivă și un Time to First Byte (TTFB) mai mic.
Suport PCIe 5.0. Platforma noastră folosește stocare 100% NVMe. Standardul PCIe 5.0, suportat de aceste noi procesoare, dublează efectiv lățimea de bandă disponibilă pentru aceste dispozitive de stocare. Acest lucru elimină complet ultimul blocaj posibil pentru citirea/scrierea fișierelor, asigurând că datele circulă fără congestie.
Arhitectura Zen 4/5. Dincolo de aceste schimbări de bază, noile arhitecturi aduc o performanță și mai mare per nucleu (IPC), esențială pentru execuția rapidă a PHP, și funcții avansate de securitate la nivel hardware, întărind și mai mult fundația platformei.
Ca întotdeauna, angajamentul nostru pentru performanță este dublat de angajamentul pentru stabilitate. Acest proces de upgrade va fi gestionat integral de echipa noastră, într-un mod gradual și controlat.
Migrarea va fi efectuată live, fără timp de nefuncționare pentru site-ul tău. Vei fi notificat în contul tău de client în avans, înainte de fereastra ta de migrare programată, iar singurul efect pe care îl vei simți este o platformă și mai rapidă.
Septembrie 2025: Actualizare a serviciului de backup - descărcare arhivă
Secțiune intitulată „Septembrie 2025: Actualizare a serviciului de backup - descărcare arhivă”Am adăugat o funcție nouă serviciului nostru de backup pentru site-uri. Alături de opțiunile existente de creare a backupurilor manuale și de restaurare din instantanee automate, poți acum descărca un backup complet al site-ului tău. Acest lucru îți permite să păstrezi o copie locală.
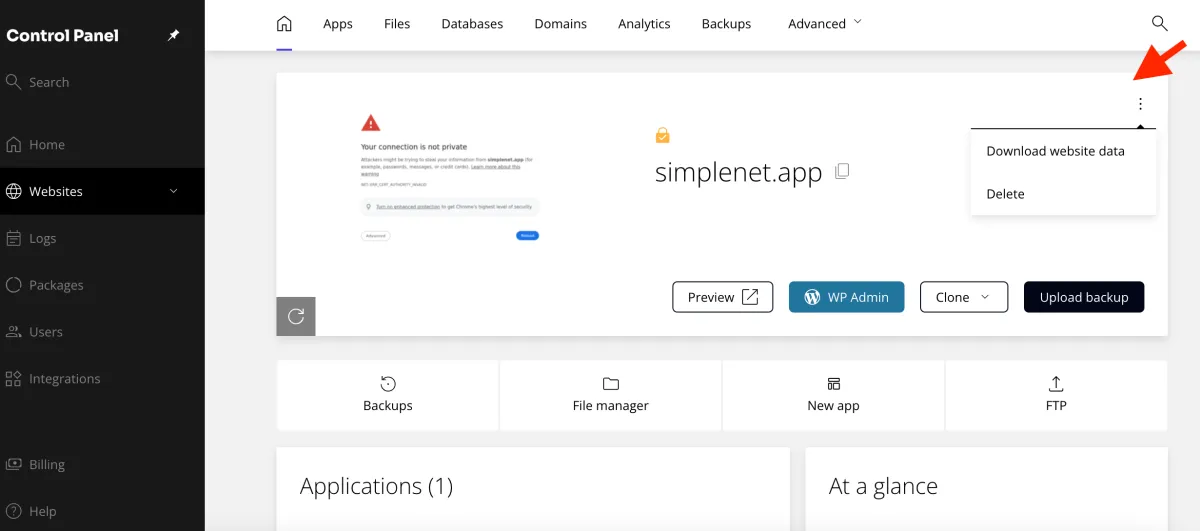
Vei găsi noua opțiune de descărcare a datelor site-ului în secțiunea principală a site-ului tău, în panoul nostru de control pentru găzduire.
Am scris un tutorial detaliat pe blogul nostru și am creat un tutorial video pe YouTube care îți arată cum să îți descarci site-ul.
August 2025: WAF-ul nostru este acum compatibil cu proxy și IPv6
Secțiune intitulată „August 2025: WAF-ul nostru este acum compatibil cu proxy și IPv6”Ne concentrăm pe a oferi un mediu sigur și stabil pentru serviciile tale. În acest sens, am lansat două actualizări importante pentru firewall-ul nostru pentru aplicații web (WAF).
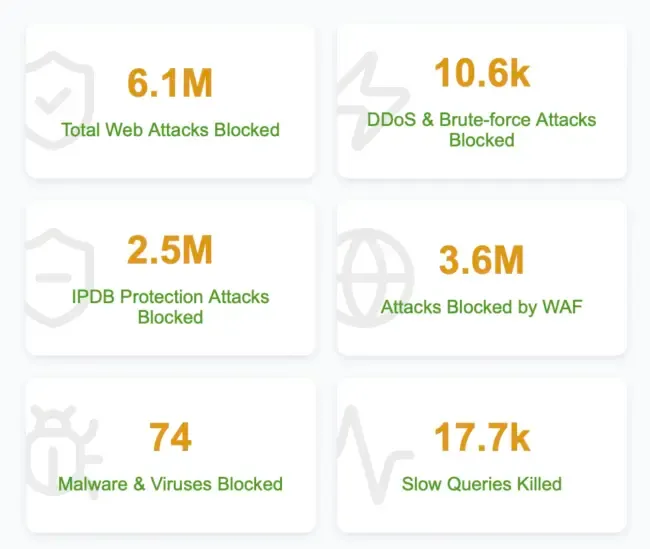
În primul rând, WAF-ul poate identifica acum mai precis sursa traficului web. Atunci când cererile trec prin servicii proxy de încredere, cum ar fi Cloudflare sau Fastly, poate fi dificil să se vadă adresa IP originală a clientului. Modulul nostru identifică acum corect acest IP original, permițându-i să blocheze traficul malițios care altfel ar fi putut rămâne mascat.
În al doilea rând, am implementat suport complet pentru IPv6. Am observat că un volum semnificativ de atacuri automatizate, inclusiv atacuri de tip brute-force și DDoS, provine acum din surse IPv6. Această actualizare asigură că WAF-ul nostru poate filtra și bloca eficient aceste amenințări, oferind un nivel de protecție mai complet.
Aceste actualizări sunt acum active pe toată rețeaua noastră. Nu trebuie să întreprinzi nicio acțiune.
August 2025: Trecerea la furnizori europeni
Secțiune intitulată „August 2025: Trecerea la furnizori europeni”În ultimele luni, am implementat mai multe schimbări importante în infrastructura și instrumentele pe care le folosim la Simplenet. Scopul a fost simplu: să reducem dependența de furnizori non-europeni și să consolidăm operațiunile cu parteneri stabili, eficienți, aliniați cu reglementările UE.
Migrăm de la AWS, DigitalOcean și Vultr către trei furnizori cloud europeni: Hetzner (Germania), UpCloud (Finlanda) și Scaleway (Franța).
Migrăm de la eNom și Namecheap și consolidăm toate înregistrările de domenii sub Openprovider, cu sediul în Olanda.
Am trecut deja de la WHMCS la HostBill, o platformă de facturare și automatizare dezvoltată în Polonia.
Aceste schimbări nu vor cauza nicio întrerupere sau perturbare a serviciilor. Totul va continua să funcționeze ca de obicei.
Ceea ce se va schimba este zona de client, care va trece la o interfață nouă, mai modernă. Vom publica tutoriale video și scrise pentru a te ajuta să te familiarizezi cu noul sistem, inclusiv cum să gestionezi servicii, domenii, facturi și tichete de suport.
August 2025: Locație de găzduire: Frankfurt, Germania
Secțiune intitulată „August 2025: Locație de găzduire: Frankfurt, Germania”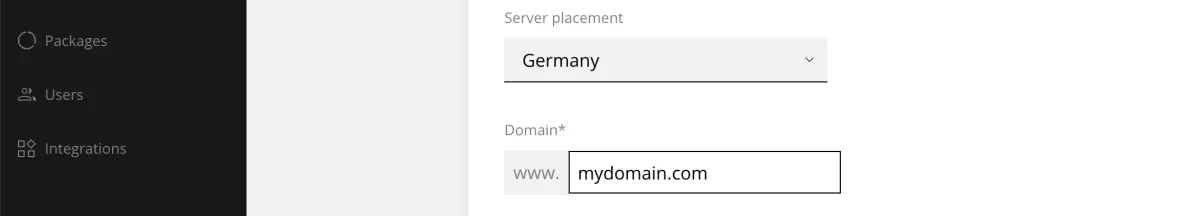
Ne-am extins opțiunile de găzduire pentru a include o nouă locație la Frankfurt, Germania.
Acest centru de date funcționează cu energie 100% regenerabilă. Este conceput pentru disponibilitate ridicată și respectă standarde internaționale stricte pentru securitate, gestionarea energiei și calitate.
Am ales această facilitate pentru infrastructura sa de încredere și angajamentul ei față de sustenabilitate. Locația din Frankfurt este o opțiune rapidă, stabilă și ecologică pentru serviciile tale. Este acum locația implicită pentru toate planurile noastre de găzduire.
Iulie 2025: PHP actualizat pe toate serverele
Secțiune intitulată „Iulie 2025: PHP actualizat pe toate serverele”Am actualizat versiunile de PHP disponibile pentru toate site-urile găzduite pe platforma noastră. Următoarele versiuni sunt acum active:
- PHP 8.4.10
- PHP 8.3.23
- PHP 8.2.29
- PHP 8.1.33
Aceste versiuni includ patch-uri de securitate importante, îmbunătățiri de performanță și de stabilitate. Această mentenanță ajută la asigurarea unui mediu sigur și fiabil pentru aplicațiile tale.