Notă editorială, 2 octombrie 2026. Articolul descrie experiența din 2018 și nu este un ghid actual de configurare. Pașii Universal Analytics sunt păstrați ca arhivă; produsul a fost înlocuit de GA4 și închis. Am corectat concluzia despre cookie-uri: anonimizarea IP și dezactivarea funcțiilor publicitare nu elimină automat cookie-urile și nu justifică singure renunțarea la mecanismul de consimțământ.
GDPR este noua reglementare UE legată de protecția datelor personale ale persoanelor fizice care a intrat în vigoare pe 25 mai 2018.
Nu am scris acest articol înainte de intrarea în vigoare pentru că am așteptat să văd ce unelte apar pentru ușurarea implementării, m-am documentat și am implementat pe site-urile personale cât și pentru Simplenet.
În primul rând, GDPR nu este motiv de panică, nu e apocalipsa.
E o lege de bun simț care vrea să responsabilizeze proprietarii de site-uri ca să înțeleagă ce date personale colectează și pentru ce motiv le colectează. Dacă nu le folosesc să nu le mai colecteze, iar dacă le folosesc să ceară acceptul vizitatorilor și să fie transparenți cu privire la colectarea și prelucrarea acestora.
Pentru că datele personale ale persoanelor vizate le aparțin acestor persoane și nu putem noi, proprietarii de site-uri, să facem ce vrem cu ele. Avem nevoie de acceptul acestora pentru a colecta și prelucra într-un anumit fel aceste date.
Am un simplu blog, de ce trebuie să fiu compliant cu GDPR?
Pentru că salvezi date personale fără să știi că le salvezi.
Dacă ai pus pe site-ul tău un videoclip de pe Youtube, în browserul vizitatorului se salvează niște cookies. Dacă ai butoane de share pe site, la fel. Nici măcar nu trebuie să dea click pe buton, doar vizitând pagina se salvează cookie-urile respective.
Aceste cookies sunt considerate date personale pentru că pot identifica o persoană, urmăresc vizitatorul de pe un site pe altul, creează profiluri demografice etc.
Problema este că uneori site-ul tău le salvează degeaba, nu îți folosesc ție la nimic, le salvezi ca să facă bani Google și Facebook de pe urma lor.
Ok, ce fac ca să fiu compliant cu GDPR?
În principiu, trebuie să demonstrezi că înțelegi și respecți drepturile persoanelor fizice ale căror date personale le salvezi și prelucrezi.
Totodată, ar trebui să și respecți efectiv drepturile, nu doar să scrii în politica de confidențialitate că le respecți. Dacă o persoană îți cere să-i ștergi toate datele, de exemplu, sau să o dezabonezi de la newsletter, trebuie să respecți solicitarea respectivei persoane.
După cum spuneam mai sus, sunt chestii de bun-simț. Dacă îți respecți vizitatorii site-ului și clienții ale căror date personale le colectezi, ești deja pe drumul cel bun.
Cea mai ușoară metodă de a implementa GDPR pe site-ul tău WordPress este să folosești o soluție externă, un serviciu specializat pe acest lucru, cum ar fi:
Varianta asta ușoară costă bani, dar nu există nicio metodă să fii compliant cu GDPR fără să plătești - ori plătești cu bani, ori plătești cu timp și efort.
Implementarea e cât se poate de complexă și presupune atât muncă de configurare sau chiar de programare, cât și consiliere legală de la un avocat specializat. În special în cazul afacerilor online, unde mai este nevoie și de o implementare la nivel administrativ, nu doar la nivel de site.
Vă poate fi de ajutor și kitul GDPR de la avocatoo.ro. Nu l-am testat, dar puteți lua legătura cu oamenii de acolo pentru informații mai detaliate.
Cum am implementat eu GDPR
În continuare voi prezenta cum am implementat GDPR pe site-urile mele. Trebuie să menționez că nu sunt avocat și acest tutorial nu ține loc de consultanță legală.
Pentru a fi compliant cu GDPR avem nevoie de următoarele:
- o pagină cu politica de confidențialitate
- informații despre cookies (pot fi incluse în politica de confidențialitate)
- consimțământ explicit pentru colectarea datelor (cookie banner notice)
- posibilitatea de retragere a consimțământului
- unelte pentru exercitarea drepturilor (export date, ștergere date).
Politica de confidențialitate
Politica de confidențialitate ar trebui să conțină următoarele informații:
- informații de contact ale proprietarului site-ului
- informații de contact ale autorității naționale pentru protecția datelor
- datele pe care le colectezi
- la ce folosești datele pe care le colectezi
- cine mai are acces la date (parteneri - contabilitate, curier, host etc)
- cum asiguri securitatea datelor
- informații despre cookies
- care sunt drepturile persoanelor ale căror date le colectezi
- cum pot să-și exercite drepturile.
Un model de politică de confidențialitate se găsește în interfața de administrare WordPress. Intri în Setări > Confidențialitate, apoi faci click pe linkul “Consultă ghidul nostru”.
Eu am folosit un model de politică de confidențialitate generat de către pluginul GDPR Framework pe care l-am tradus în română. L-am modificat cu informațiile aferente pentru fiecare site în parte pentru care am folosit politica.
Politica noastră e mai complexă pentru că nu avem doar un simplu blog, dar te poți inspira din ea; mai poți găsi template-uri de politici de confidențialitate și cookies și aici.
După ce ai creat pagina cu politica, trebuie s-o adaugi într-un meniu de navigare, de obicei în footerul site-ului.
Ce date colectăm? Ce facem cu ele?
În cadrul politicii de confidențialitate trebuie declarat și ce date personale colectează site-ul tău. Deci trebuie să știm ce date personale salvăm.
După cum menționam mai sus, câteodată salvăm date fără să vrem sau fără să știm.
Pentru a identifica ce date personale colectăm, e necesar un audit al propriului site pentru a înțelege cum funcționează și cum stochează date. Fiecare site e diferit, folosește teme și pluginuri diferite și are diverse implementări.
Ce cookie-uri colectezi pe un blog simplu
Pe un blog simplu colectezi date prin:
- formularul de comentarii WordPress
- cookies.
Datele colectate prin formularul de comentarii sunt cele completate de comentator (nume, adresă de email, website) precum și adresa IP și un identificator de browser (user agent). Aceste date sunt folosite pentru combaterea spamului.
Cookie-urile plasate default de WordPress sunt cele din comentarii (nume, email, website). Începând cu versiunea 4.9.6, pentru a fi compliant cu GDPR, a fost introdusă o bifă prin care comentatorul să-și dea acceptul dacă dorește ca aceste cookies să fie salvate în browser.
Ce cookie-uri colectezi pe un magazin online
Dacă ai un magazin online, mai colectezi date și prin formularul de comandă al produselor/serviciilor de pe site. Datele astea nu ai voie să le folosești decât la procesarea comenzii: facturare, livrare etc.
Alte site-uri pot colecta date prin pluginuri de atragere de lead-uri, formulare de contact sau formulare de abonare la newsletter. Persoanele trebuie să știe clar ce faci cu datele pe care le colectezi. Nu poți să trimiți mailuri cu oferte celor care nu s-au abonat în mod explicit la newsletter.
Un truc pe care îl făceau unele magazine era să pună o casetă gata bifată la finalizarea comenzii prin care clientul era automat abonat la newsletter. Nu mai este legal acest lucru. Poți avea caseta, dacă vrei, dar nu ai voie să fie gata bifată. Vizitatorul trebuie s-o bifeze în mod expres dacă dorește abonarea la newsletter.
Alte date (cookie-uri) pot fi colectate de diverse pluginuri WordPress: butoane de social media, coduri de urmărire gen Google Analytics sau embed-uri de pe alte site-uri (videoclipuri de pe Youtube, de exemplu).
Toate acestea trebuie identificate. Odată ce am identificat ce date colectăm și cum le colectăm, trebuie să decidem dacă vrem să le colectăm, dacă chiar avem nevoie de ele sau nu.
Identificare cookies
O metodă de a identifica ce cookies salvează site-ul tău este să folosești un free trial de la unul dintre serviciile prezentate mai sus (One Trust, de exemplu). Îți vor scana toate paginile site-ului și vor face o listă cu toate cookie-urile și le vor împărți pe categorii.
O altă metodă, mai grea, este să identifici tu manual cookie-urile.
Dacă folosești browserul Google Chrome, ștergi cookies și cache din browser, apoi intri pe site, faci click dreapta undeva pe pagină, apoi pe Inspect, mergi la secțiunea Application, apoi la Storage, apoi la Cookies (în Safari e Inspect Element, Storage, Cookies).
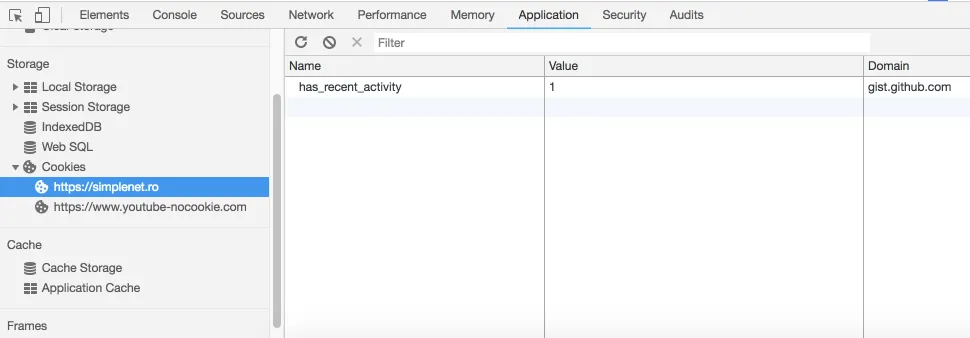
Trebuie să verifici toate paginile site-ului pentru a identifica cookies, lucru destul de greu de făcut manual.
Unele pagini sunt similare din punct de vedere al cookie-urilor salvate, deci ar fi de verificat:
- prima pagină
- pagina WordPress cu arhive (categorii, etichete, de ex)
- pagina unui articol
- pagini pe care știți că ați pus embeduri de pe alte site-uri
- pagină de abonare la newsletter
- pagina cu formular de contact
- pagini cu alte formulare sau chestii care salvează date (survey etc.).
Ideal e să folosești un serviciu specializat, după cum spuneam mai sus, care scanează automat toate paginile site-ului.
Categorii cookie-uri
Odată identificate, cookie-urile trebuie împărțite pe categorii:
- esențiale pentru funcționarea site-ului
- statistice (Google Analytics, de ex)
- social media (Facebook, YouTube, etc)
- de publicitate (retargeting, remarketing, etc).
Pentru cookie-urile care necesită consimțământ, informează vizitatorul despre scop și obține acordul înainte de salvare sau acces. În România, regula și excepțiile pentru transmiterea unei comunicări ori pentru un serviciu solicitat expres sunt prevăzute de art. 4 din Legea 506/2004.
Nu e ok să pui toate cookie-urile ca fiind esențiale și să fie doar un buton de acceptare; trebuie să poată fi acceptate sau refuzate pe fiecare categorie în parte.
Totodată, trebuie să ai și o pagină gen cookie settings, de unde vizitatorul să poată să-și retragă acceptul dacă ți l-a dat în trecut sau să-și dea acceptul dacă în trecut a refuzat și acum s-a răzgândit.
Dacă un vizitator a refuzat categoria de cookie-uri social media, de exemplu, ar trebui ca atunci când vizitează site-ul să fie blocate scripturile social media, să nu i se afișeze videoclipul embed de pe YouTube sau butoanele de share sau ce scripturi mai sunt blocate în cadrul categoriei respective.
Complicat, nu?
E destul de complicat de implementat. Nu am găsit vreun plugin WordPress care să facă totul automat.
Pluginurile WordPress pe care le-am testat sunt:
Niciunul nu mi s-a părut complet, toate au nevoie de implementări adiționale, unele destul de complexe pentru un user obișnuit.
De aceea recomand soluțiile externe specializate, chiar dacă sunt contra cost, mai ales pentru site-urile care chiar au nevoie să salveze cookies.
Vorbesc aici despre site-urile care fac retargeting, remarketing, optimizarea ratei de conversie, site-uri care fac business și vor să facă bani.
Eliminarea cookie-urilor neesențiale
O soluție este să eliminăm integrările care salvează cookie-uri neesențiale și de care nu avem nevoie. Reducerea datelor colectate poate simplifica administrarea site-ului.
Excepția de la consimțământ pentru un cookie strict necesar privește necesitatea sa pentru serviciul solicitat expres de utilizator. Nu depinde doar de faptul că acel cookie conține sau nu date personale.
Dacă rămân exclusiv operațiuni care se încadrează în excepțiile legale, nu ai nevoie de un banner pentru a cere acordul pentru acele operațiuni. Informarea și celelalte obligații aplicabile rămân de verificat. Simpla anonimizare a IP-ului nu demonstrează această încadrare.
Setările Universal Analytics folosite în 2018
Pașii de mai jos descriu interfața Universal Analytics de atunci. Nu sunt instrucțiuni pentru GA4 și nu reprezintă o metodă de eliminare a cookie-urilor Analytics.
Am identificat deja ce cookies salvează site-ul iar dintre toate acestea cele cu probleme (date personale) sunt:
- cookies Google Analytics
- cookies butoane share (Facebook)
- cookies Youtube
Nu folosesc funcțiile de demografie sau remarketing din Google Analytics, nici Google Adsense sau AdWords, așa că nu am nevoie de ele.
Astfel, m-am logat în contul meu Google Analytics și am configurat următoarele:
Disable Data Sharing
- Click Administrator.
- Click Setările contului.
- Scroll până la Setări de permitere a accesului la date și dezactivează toate bifele.
- Acceptați Amendamentul privind procesarea datelor.
- Click Salvați.
Disable Data Collection for Advertising Features
- Click Administrator.
- În coloana din mijloc, la Setări pentru proprietăți, selectează Informații de urmărire, apoi click pe Culegerea datelor.
- Dezactivează cele 2 bife: Remarketing și Funcții pentru rapoartele privind funcțiile publicitare.
- Click Salvați.
Disable User-ID
În mod normal, ar trebui să fie dezactivat, dar verificați.
- Click Administrator.
- În coloana din mijloc, la Setări pentru proprietăți, selectează Informații de urmărire, apoi click pe User-ID.
- Dacă bifa din partea de jos e deja inactivă, nu mai faceți nimic. Dacă e activă, dezactivați-o și Salvați.
Anonymize IP
Am renunțat la pluginul de Google Analytics pe care îl foloseam și am băgat manual codul de tracking la care am adăugat linia de cod pentru anonimizare prezentată aici.
O alternativă descrisă atunci era pluginul CAOS, care avea o opțiune pentru anonimizarea IP în configurația Universal Analytics.
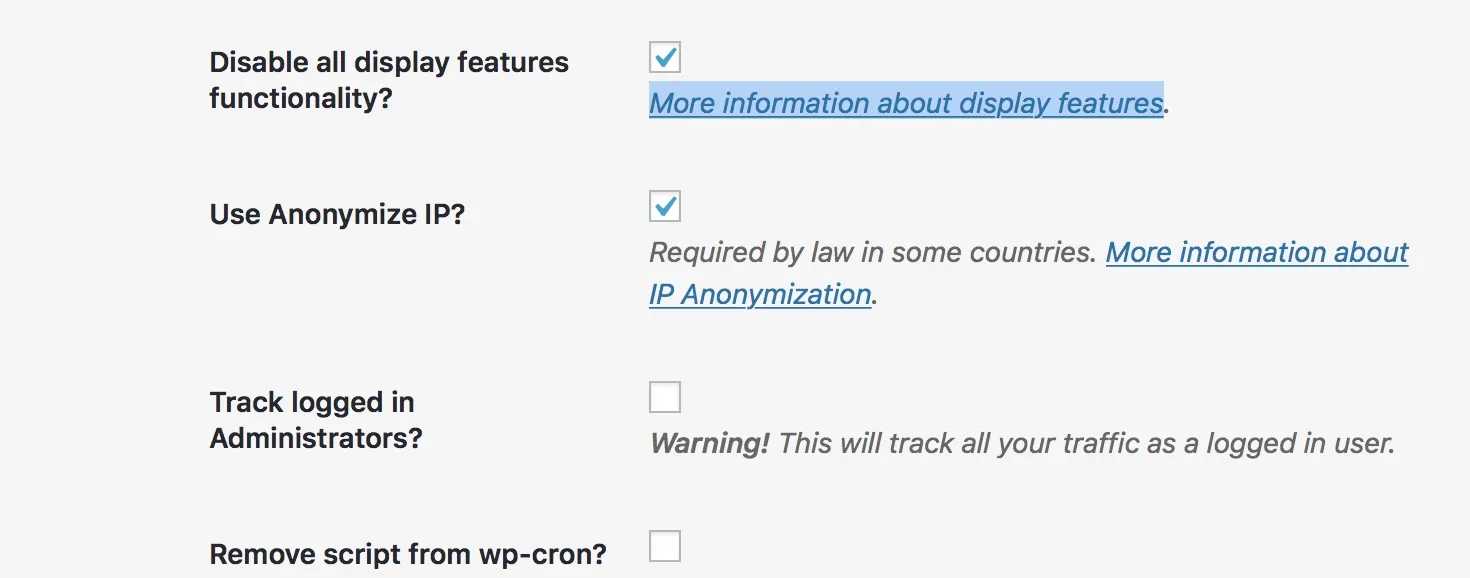
Corecție: aceste setări nu eliminau automat cookie-urile Google Analytics. Anonimizarea IP privește adresa IP; dezactivarea User-ID nu elimină identificatorul clientului care poate fi păstrat într-un cookie. Google documentează separat cookie-urile și identificatorii Analytics. Prin urmare, pașii de mai sus nu justificau singuri renunțarea la mecanismul de consimțământ.
Cum scăpăm de cookies Facebook
În 2018, am înlocuit pluginul de butoane de share cu Shared Counts pentru a elimina integrarea Facebook folosită până atunci. Configurația efectivă a butoanelor și datele transmise trebuie verificate pe fiecare site; alegerea unui plugin nu certifică singură conformitatea cu GDPR.
Alte cookies?
Alte cookies pe care le-am mai identificat sunt cele de la YouTube.
Am câteva videoclipuri embed de pe YouTube pe unele pagini de pe site și, din fericire, nu sunt multe, așa că le pot modifica manual. Dacă ai mai multe, se poate face un search & replace cu un plugin WordPress sau direct în baza de date.
Am înlocuit în codul embed-ului youtube.com cu youtube-nocookie.com, pentru modul de confidențialitate sporită descris de YouTube. Această schimbare nu demonstrează singură că site-ul nu mai folosește cookie-uri neesențiale sau că poate renunța la mecanismul de consimțământ.
Cam asta a fost.
Am redus integrările de care nu aveam nevoie. Concluzia inițială că rămăseseră doar cookie-uri strict necesare și că puteam elimina bannerul nu era susținută de setările Analytics descrise.
Anonimizarea IP și dezactivarea funcțiilor publicitare nu elimină automat cookie-urile și nu sunt suficiente pentru a decide că poți renunța la mecanismul de consimțământ. Decizia depinde de operațiunile efective ale site-ului și de încadrarea lor în regulile aplicabile.
Atenție, am prezentat ce cookies aveam eu pe blogul meu personal, e posibil ca voi pe site-uri să aveți și alte cookies, fiecare site e diferit.
Drepturile persoanelor vizate
Politica de confidențialitate și configurarea cookie-urilor sunt doar o parte din implementare. Trebuie respectate și drepturile persoanelor ale căror date le colectăm.
Începând cu versiunea 4.9.6, există în WordPress unelte pentru exportul datelor personale și pentru ștergerea acestora pe care le putem folosi în cazul în care ni se solicită acest lucru. Am pus date de contact în politica de confidențialitate ca să ne poată contacta cine dorește să-și exercite aceste drepturi.
Alte considerente
Am încercat să simplific pe cât posibil toată tevatura cu GDPR-ul. Dar e o chestiune cât se poate de complexă.
Ceea ce am descris în acest articol se potrivește în general pentru bloguri și site-uri simple. În cazul magazinelor sau al altor afaceri online nu e suficient să fie implementate câteva chestii pe site, ci e nevoie și de unele implementări de natură administrativă.
De exemplu, noi la Simplenet, am mai făcut următoarele:
- am numit un DPO (data protection officer)
- am cerut un DPA (data processing agreement) de la toți partenerii unde stocăm datele clienților
- redactăm un DPA pe care să-l oferim la rândul nostru clienților noștri
- am făcut angajaților un training pentru protecția datelor.
Sper ca acest articol să vă fi ajutat în înțelegerea și implementarea GDPR-ului pe site-urile voastre, dacă am omis ceva nu ezitați să lăsați comentarii. Voi încerca să răspund la întrebări sau vă voi direcționa către resurse relevante.